ジュピターテクノロジー、ログ分析とセキュリティ強化に関するセミナーを開催へ


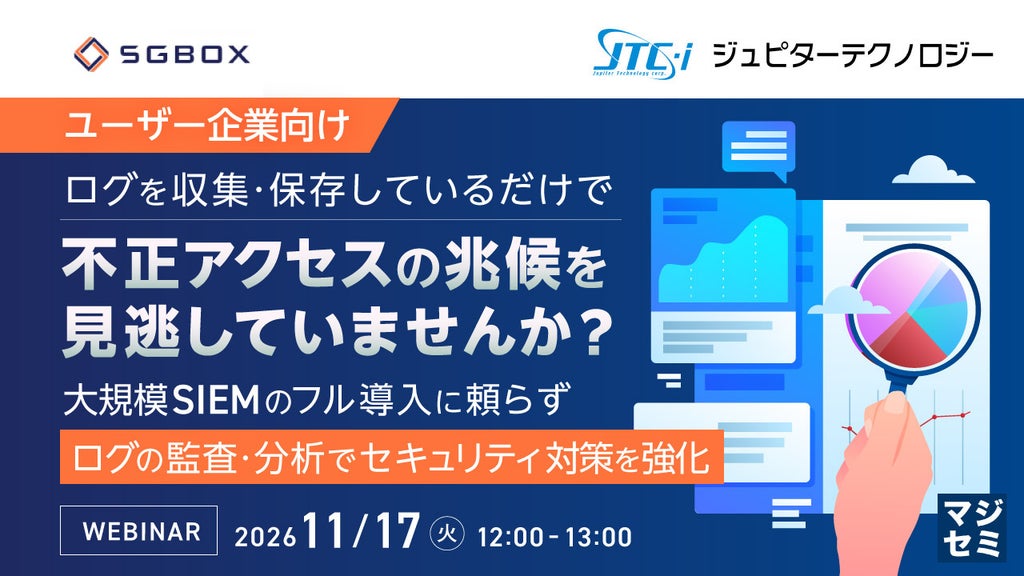
ジュピターテクノロジー株式会社は、ログの収集・保存からセキュリティ監査や分析への活用をテーマとしたオンラインセミナーを開催する。本セミナーにはマジセミ株式会社が協力する。不正アクセスや侵入後の横展開といったサイバー攻撃への対応として、保存されたログをセキュリティ対策へ活かす手法や、統合ログ管理・SIEMプラットフォーム「SGBox」を用いた段階的な強化策が解説される。
侵入後の活動把握とログ活用の課題
EDRなどのセキュリティ対策を導入していても、VPNなどのリモートアクセス環境やネットワーク機器の脆弱性、認証情報を悪用した組織内部への侵入や被害拡大を完全に防げるとは限らない状況がある。侵入後にアカウントや権限が悪用されて他システムへ横展開される攻撃においては、侵入の検知だけでなく、侵入後にどのような活動が行われたのかを把握することが重要視されている。
その手がかりとなるログについて、Syslogサーバーなどで収集・保存していても、VPNやファイアウォールのログから不審な接続元を確認できていないケースや、Active Directoryのアカウント・権限変更を十分に監査できていないといった課題が生じている。正規の認証情報が悪用された場合はログイン自体が成功するため、保存したログを不正アクセスの監査・分析・調査に活かす体制づくりが求められている。
セミナーでは、最近の情報漏えい・不正アクセス事例を踏まえ、Syslogサーバーなどによるログの収集・保存と、セキュリティ監査・分析・調査の違いを整理する。VPNやファイアウォールなどの侵入経路、Active Directoryのアカウント・権限変更、侵入後の認証・通信・サーバー側の記録に着目し、攻撃者の活動をログから把握・調査する方法が説明される。
具体例として統合ログ管理・SIEMプラットフォーム「SGBox」を取り上げ、ログの一元管理やAD監査、脅威情報の活用、ユーザー行動分析によってログを活用する方法が紹介される。大規模SIEMの全面導入に伴う費用や運用の負担を考慮し、重要サーバーなど必要な対象から監査・分析を段階的に強化する選択肢や、不審な活動を検知した後の初動対応についても取り上げられる。
主催・協力企業
- 主催・共催:ジュピターテクノロジー株式会社
- 協力:マジセミ株式会社
協力企業の情報は以下の通り。
- 会社名:マジセミ株式会社
- 住所:〒102-0094 東京都千代田区紀尾井町3番12号
- お問合せ: https://majisemi.com/service/contact/
本記事はジュピターテクノロジー株式会社およびマジセミ株式会社の発表をもとに作成しています。
ビジネスパーソンの課題解決と納得感にこだわるDellows News編集部。キャリア論からAI、健康法まで幅広い分野に対応し、複雑なテーマでも平易な言葉で丁寧に解説。読者が「明日から使える」知識やヒントを得られるよう、具体的な事例・データ・専門家の見解を交えて執筆。情報を整理し、納得感ある記事づくりを心がけています。