エジソンエーアイ、PHP脆弱性に対応するWebサイト脆弱性点検サービスを開始


株式会社エジソンエーアイは、PHPで動くWebサイトを対象にした「Webサイト脆弱性点検サービス」の提供を10月22日より開始した。2026年10月21日に公表されたPHP本体の重大な脆弱性に対し、Webサイトが対応済みであるかを確認する。対応状況の確認は50,000円(税別)で、必要に応じて更新対応や攻撃・侵入の形跡を確認する詳細調査も提供する。
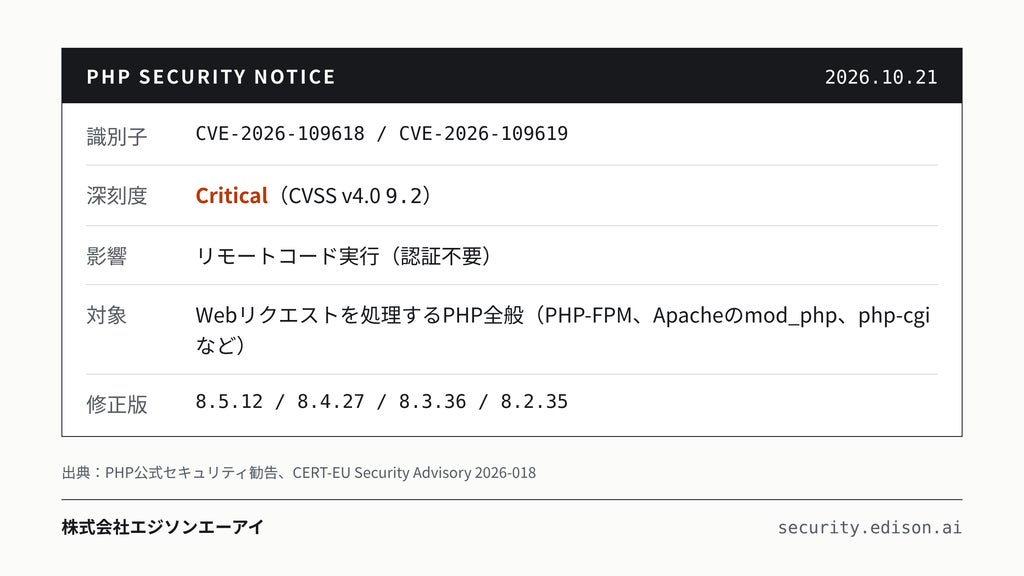
2026年10月21日、PHPの開発チームはPHP本体に2件の重大な脆弱性(CVE-2026-109618、CVE-2026-109619)があると公表し、修正版(8.5.12/8.4.27/8.3.36/8.2.35)を公開した。これらの脆弱性が悪用された場合、認証なしに外部から任意のコードを実行される可能性がある。欧州では政府機関などが予防措置としてサイトを一時停止しており、国内でもIPAが利用状況の棚卸しを呼びかけている。
WordPressなどでサイトを運用している場合でも、実際に稼働しているPHPのバージョンやサーバー事業者側の対応状況を把握することは容易ではない。Linuxディストリビューションなどがバージョン番号を変更せずに修正のみを取り込んでいるケースもあり、番号だけでは判断が困難である。本サービスは、こうした「自分では確かめにくい」という需要に対応するために開始された。
3つの提供プランと料金体系
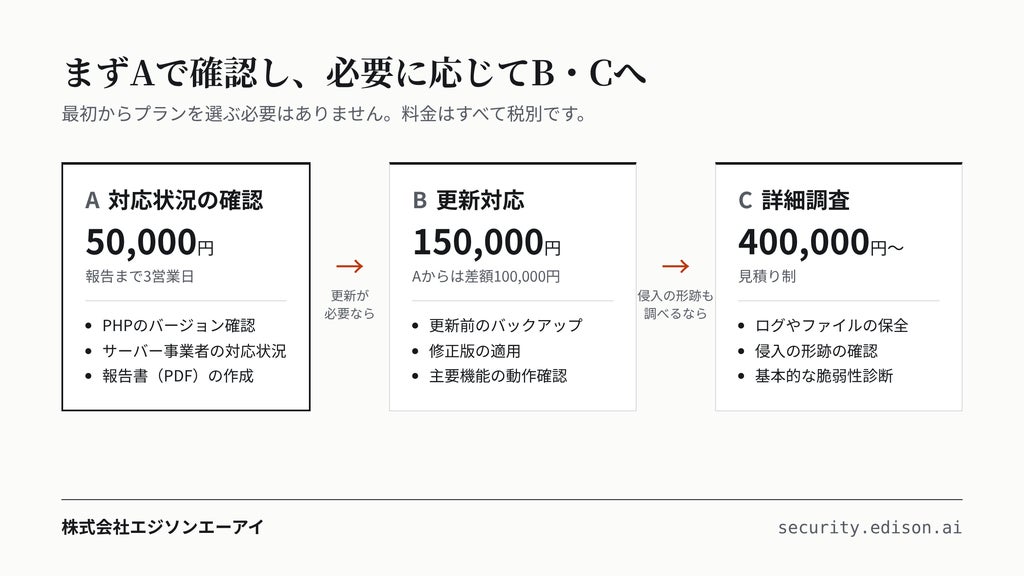
どのプランが適しているか不明な場合は、まず「対応状況の確認」を利用し、その結果に応じて更新対応や詳細調査を案内する形式をとっている。各プランの詳しい対応内容や対象範囲はサービスページに掲載されている。
- A 対応状況の確認:50,000円(税別)
サーバー環境、PHPのバージョンと更新状況、サーバー事業者・OSベンダーの対応状況などを確認し、結果と必要な対応をPDF報告書にまとめる。
- B 更新対応:150,000円(税別)
Aの内容に加え、更新前のバックアップ、修正版の適用、主要な画面・機能の動作確認、更新後に問題が生じた場合の対応を行う。Aの確認後に依頼する場合は、差額の100,000円で受け付ける。
- C 詳細調査:400,000円〜(税別)
ログやファイルを保全したうえで、不審なファイルやバックドアなど攻撃・侵入の形跡を調査する。インターネットから公開されている範囲を対象とした基本的な脆弱性診断と、調査結果のオンライン説明も含む。料金は対象となる環境や調査範囲に応じて個別に案内される。
本サービスは更新作業を前提とせず、まずは脆弱性への対応状況を確認する。レンタルサーバーなどですでに対策が完了している場合もあるため、確認結果をもとに追加対応の必要性を提示する。また、対応状況の確認、更新対応、詳細調査の料金と主な内容をあらかじめ公開しており、特殊なサーバー構成やPHPの更新に伴うプログラム・プラグインの改修といった各プランに含まれない作業は事前に案内される。
技術責任者は、ソフトウェア・システム開発に30年以上、ITセキュリティに20年以上携わってきた専門家が担当する。金融機関や大手プロフェッショナルファーム(PwC、クレディ・スイス、BNPパリバ)でセキュリティ、ITリスク、システム開発に従事した経歴を持ち、CISA(公認情報システム監査人)、IPA 情報セキュリティマネジメント、CompTIA Network+などの資格を保有している。なお、診断を伴う作業は、対象サイトの所有者または管理者による明示的な許可を確認したうえで実施される。
株式会社エジソンエーアイの概要
株式会社エジソンエーアイは、生成AIと機械学習を中心とした開発およびサービスの提供・運営を行う企業である。
- 会社名: 株式会社エジソンエーアイ
- 所在地: 東京都港区
- 代表: 山浦真由子
- 設立: 2020年5月
- 事業内容: 生成AIと機械学習を中心とした開発およびサービスの提供・運営
- サービスの詳細とお申し込み: https://security.edison.ai/
- 本サービス利用についてのお問い合わせ: thomas@edison.ai
本記事は株式会社エジソンエーアイの発表をもとに作成。参考情報としてPHP公式 セキュリティ勧告、CERT-EU Security Advisory 2026-018、IPA PHPの脆弱性についての公表情報を含む。

ビジネスパーソンの課題解決と納得感にこだわるDellows News編集部。キャリア論からAI、健康法まで幅広い分野に対応し、複雑なテーマでも平易な言葉で丁寧に解説。読者が「明日から使える」知識やヒントを得られるよう、具体的な事例・データ・専門家の見解を交えて執筆。情報を整理し、納得感ある記事づくりを心がけています。