PHPの脆弱性公開を機に、Webサービスのリスクを整理する「Code診断ラクダ」


PHPの重大な脆弱性修正版が公開、Arstructはサービス点検の支援を案内 CATEGORY: テクノロジー
PHP公式プロジェクトが重大な脆弱性に対する修正版を公開し、Webサービスを支える実行環境の確認が求められています。株式会社Arstructは、同社が提供する「Code診断ラクダ」を通じ、PHPの修正適用を進めつつサービスの技術や運用などのリスク整理を行う活用方法を案内しています。
認証なしでリモートコード実行の恐れがあるPHPの脆弱性2件
PHP公式プロジェクトは2026年10月21日、認証されていない第三者によるリモートコード実行につながるおそれがある脆弱性2件の修正版を公開しました。深刻度はともにCVSS v4.0で9.2(Critical)とされています。
公開された脆弱性は以下の2件です。
- CVE-2026-109618:メモリ不足時の処理に伴い、内部データが不正な状態で扱われる問題。
- CVE-2026-109619:解放済みメモリを指す内部状態が残り、後続のリクエストで参照される問題。
提供されている修正版は、PHP 8.5系列が8.5.12、PHP 8.4系列が8.4.27、PHP 8.3系列が8.3.36、PHP 8.2系列が8.2.35です。特定のWordPressプラグインに限った問題ではなく、PHP公式はPHP-FPMやApacheのmod_phpなど、Webリクエストを処理するPHP環境全般に対して速やかな更新を推奨しています。
WordPress本体の更新とは異なるPHPの修正確認
WordPress公式もPHPの更新を呼びかけており、WordPress本体やプラグインの更新のみでは今回の対応が完了したとは判断できません。PHPのバージョンは管理画面の「ツール→サイトヘルス→情報→サーバー」やホスティング管理画面で確認できます。
ただし、Linuxディストリビューションやホスティング事業者が既存パッケージに修正を適用している場合もあるため、バージョン番号だけでなく提供元の告知と適用状況の確認が必要です。通常サポートが終了しているPHP 8.1以前については、提供元による修正やサポート対象バージョンへの移行の検討が求められます。
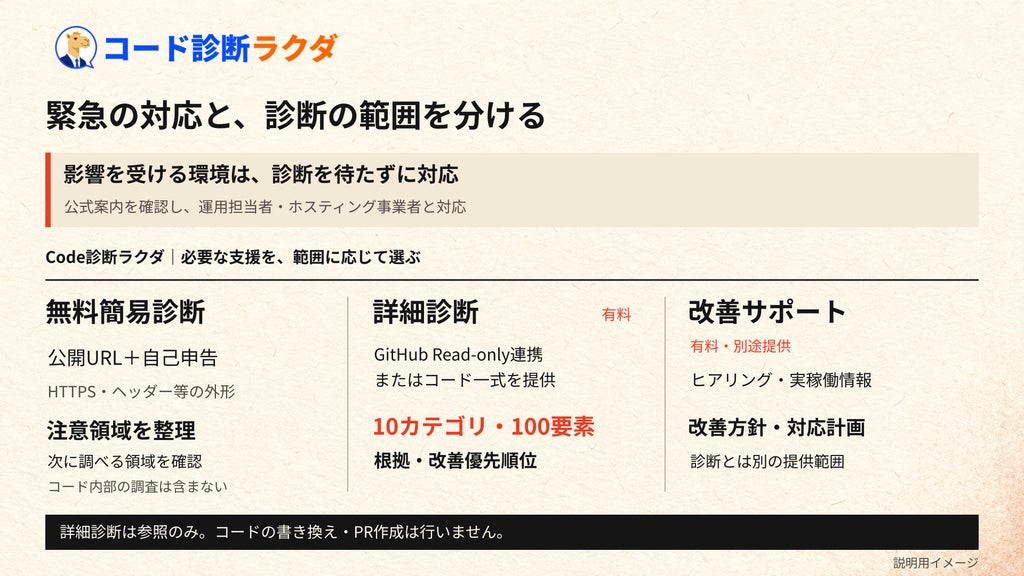
更新にあたっては保守担当者やホスティング事業者と調整し、バックアップ・復旧方法や既存機能との互換性を確認した上で進める必要があります。影響を受ける環境では診断を待たずに対応することが求められ、暫定的な設定変更は正式な修正適用の代替にはなりません。なお、TeamUpdraftが10月19日に公表した不正アクセスは別の事案ですが、外部サービスとの接続管理の確認も必要とされています。
無料簡易診断とコード詳細診断によるリスク整理
株式会社Arstructが提供する「Code診断ラクダ」は、AIで作成したサービスの技術・運用・データ・法務リスクを整理するサービスです。
無料簡易診断ではGitHub連携を必要とせず、公開URLとログイン・決済・AI API・個人情報・法務文書などの自己申告をもとに、HTTPSやヘッダー、法務リンクといった外形を確認して注意領域を整理します。ただしコード内部の調査ではなく、すべての脆弱性や侵害の有無を判定するものではありません。
有料の詳細診断では、GitHubのRead-only連携またはコード一式のアップロードを用い、技術・運用・データ・法務の10カテゴリ・100要素を対象に認証・認可、DBルール、API保護などを確認します。指摘の根拠や重大度、改善優先順位をレポートに整理しますが、診断時にコードを書き換えたりプルリクエストを作成したりすることはありません。
更新作業と切り離して進めるサービス点検
診断は安全性の保証や自動修正を行うものではなく、PHPの更新作業とは分けて進める位置付けとなっています。別の有料提供となる改善サポートでは、ヒアリングや実稼働情報を踏まえて改善方針や対応計画の検討が行われます。脆弱性に関する記載は2026年10月22日時点の公開情報に基づいています。
株式会社Arstructの概要
- 会社名:株式会社Arstruct
- 会社URL:https://arstruct.co.jp/
本記事は株式会社Arstructの発表をもとに作成しました。

ビジネスパーソンの課題解決と納得感にこだわるDellows News編集部。キャリア論からAI、健康法まで幅広い分野に対応し、複雑なテーマでも平易な言葉で丁寧に解説。読者が「明日から使える」知識やヒントを得られるよう、具体的な事例・データ・専門家の見解を交えて執筆。情報を整理し、納得感ある記事づくりを心がけています。