暗号化の前に、データは持ち出される:データ窃取ツールの検知が前月比75.6%増


Halcyon Japan、2026年9月のランサムウェア動向レポートを公開
CATEGORY: テクノロジー
米国のサイバーセキュリティ企業Halcyonの日本法人であるHalcyon Japan株式会社は、ランサムウェアオペレーションセンター(ROC)が観測した2026年9月の動向をまとめた月次レポート「ROC STARレポート」を公開しました。
レポートによると、社内データを外部へ持ち出すために使われるツールの検知件数が前月比75.6%増の79件となり、観測された組織数も39から75へとほぼ倍増しました。暗号化を行わずに持ち出したデータの公開だけで支払いを迫る手口も含め、同社は暗号化の有無だけで攻撃の実態を判断することに注意を促しています。
正規ツールの悪用によるデータ持ち出しが増加
9月の悪用ツールランキングでは、ファイル転送ツールのFileZillaが前月から1つ順位を上げて7位となり、観測された組織数は24から56へと2倍以上に増加しました。また、クラウドストレージとの同期に使われるRcloneも16の組織で観測されています。
これらのツールは本来、正規の業務用途で用いられるものですが、攻撃者によって外部へのデータ持ち出し手段として悪用された場合、通常の通信に紛れて検知が難しくなる特徴があります。
9月に同社が顧客環境で観測したアラートのカテゴリー別集計は以下の通りです(実際にデータが流出した件数ではありません)。
- データ窃取:45件から79件(+75.6%)
- 攻撃的セキュリティツール:30件から41件(+36.7%)
- 環境寄生型(LOLBAS):86件から107件(+24.4%)
- リモート監視・管理(RMM):2,440件から2,998件(+22.9%)
さらに、バックアップの復元ポイントを消去するために使われるVSSAdmin/Shadow Copyが観測された組織数も、15から35へと2倍以上になりました。
多様化する手口と攻撃グループの動向
かつて主流だった暗号化による身代金要求に加え、暗号化の前にデータを持ち出して公開を迫る二重脅迫や、暗号化を一切行わない「ノーウェアランサム」といった手口がみられます。さらに、持ち出したデータを用いて顧客や取引先へ直接連絡して圧力をかける三重脅迫などの手法も存在します。
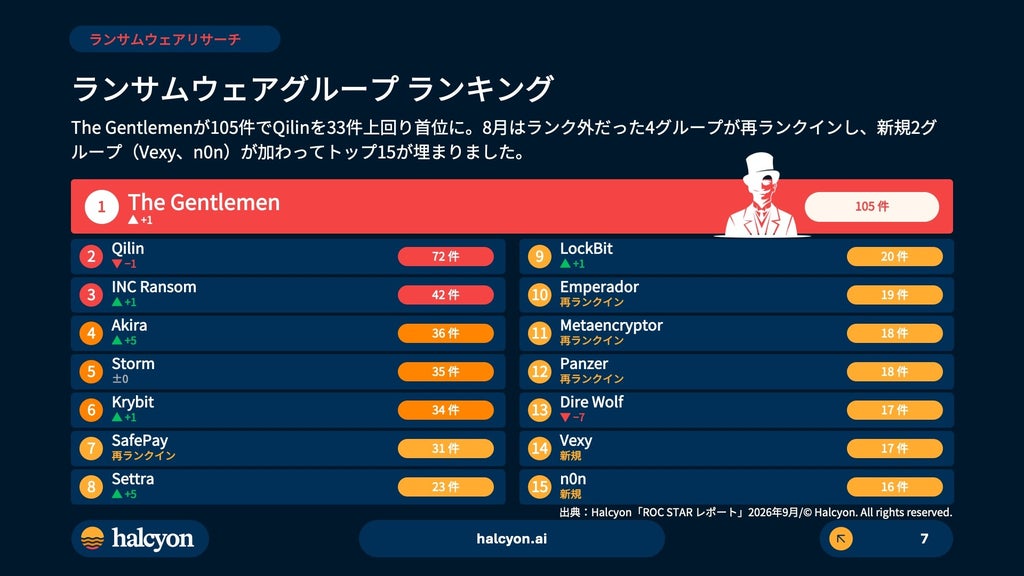
グループ別の攻撃件数ランキングでは、「The Gentlemen(ザ・ジェントルメン)」が105件で首位となり、次いで「Qilin(キリン)」が72件で2位となりました。
初期段階での阻止と新機能の提供
Halcyonの集計によると、9月に観測した攻撃の98.5%を初期アクセスや偵察などの初期段階で阻止しており、データの破壊や暗号化に至る前に阻止できた割合は99.4%以上、推定侵害コストの削減額は9,480万ドルを超えたとしています。
また、10月13日(米国時間)には、二重脅迫に対抗する新機能「Double Extortion Prevention(DXP)」を発表しました。既知の悪性インフラへの接続をエンドポイント上で遮断し、不審なデータ送信を検知する機能で、同社の24時間365日体制のROCが初動対応を行います。
Halcyon Japanのカントリーマネージャーである露木 正樹氏は、暗号化を伴わない手口では社内で被害に気づきにくく、外に出たデータはバックアップでは取り戻せないため、データが持ち出される前の段階で攻撃を阻止することが不可欠であると指摘しています。
9月版レポート解説ウェビナーの概要
本レポートの内容を解説するオンラインセミナーが開催されます。
- 日時:2026年10月20日(火)午前11:00〜
- 形式:オンライン
- 参加費:無料
- 登壇者:露木 正樹(Halcyon Japan株式会社 カントリーマネージャー)
- 申し込みURL:https://www.halcyon.ai/jp/webinar/roc-star-report-sep-2026
本記事はHalcyon Japan株式会社の発表をもとに作成されています。
ビジネスパーソンの課題解決と納得感にこだわるDellows News編集部。キャリア論からAI、健康法まで幅広い分野に対応し、複雑なテーマでも平易な言葉で丁寧に解説。読者が「明日から使える」知識やヒントを得られるよう、具体的な事例・データ・専門家の見解を交えて執筆。情報を整理し、納得感ある記事づくりを心がけています。