GMOグローバルサインが証明書有効期間47日化に向けセミナー開催


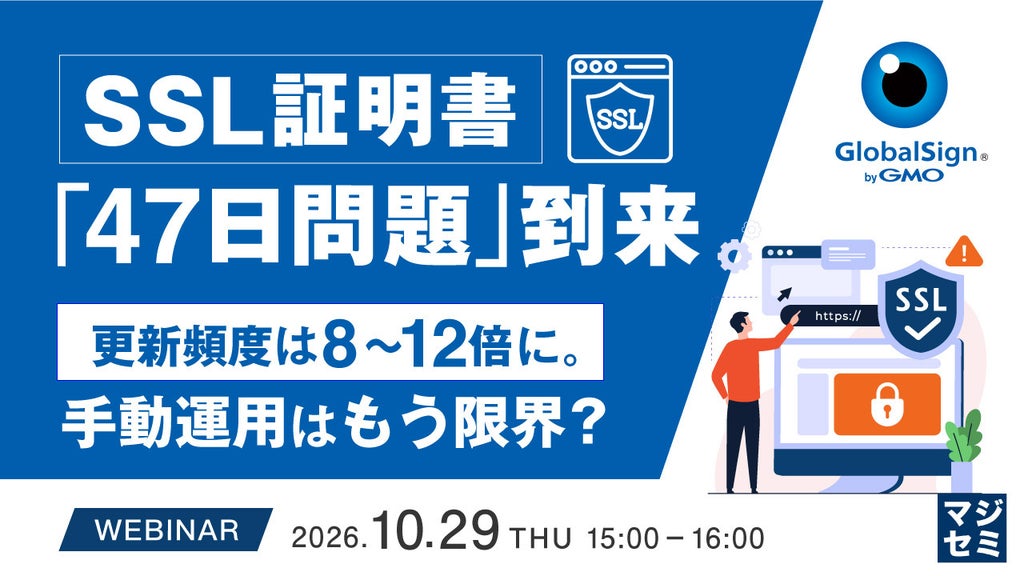
GMOグローバルサイン株式会社は、SSL/TLS証明書の有効期間短縮に対応するためのセミナーを開催する。SSL/TLS証明書の有効期間は段階的に短縮され、2029年には最長47日となる予定であり、更新頻度は現在の8~12倍に増加することが想定されている。同セミナーでは、証明書の自動化や可視化による運用の負荷軽減策が解説される。
有効期間短縮による更新頻度の増加と事業リスク
SSL/TLS証明書は有効期間の短縮が進んでおり、従来は年1回程度だった更新作業が大幅に増加する見込みとなっている。証明書の台帳管理や更新申請、承認、発行、サーバーへの反映、動作確認といった一連の作業頻度が高まることで、担当者の負担や管理コスト、運用リスクの増加につながる。
また、更新作業の増加はヒューマンエラーや対応漏れのリスクを高める要因となる。SSL/TLS証明書の期限切れが発生した場合、Webサイトへのアクセス障害や業務システムの停止、ブラウザ警告の表示など、サービス提供に影響を及ぼす可能性がある。更新時期の把握や更新手順が属人化した運用のままでは、対応が特定の担当者に集中し、安定した運用の継続が困難になる懸念がある。
自動化と可視化を軸とした証明書ライフサイクル管理の推進
有効期間が最長47日となる状況においては、作業の効率化だけでなく、自社で利用する証明書の所在や期限を可視化して一元管理することが求められる。その上で、発行や配置、更新などを可能な範囲で自動化し、属人的な運用から脱却することが重要とされる。
セミナーでは、こうした状況に対応するための証明書ライフサイクル管理(CLM)の考え方が提示される。SSL/TLS証明書を5~10枚以上、または数十枚規模で自社管理している組織や、AWS(ACM利用)やAzure(Key Vault利用)など複数のクラウド環境で管理を行う組織などを対象に、更新漏れや担当者依存を防ぐ具体的な手法が紹介される。
- 主催・共催: GMOグローバルサイン株式会社
- 協力: マジセミ株式会社
- 協力会社所在地: 〒102-0094 東京都千代田区紀尾井町3番12号
- お問合せ: https://majisemi.com/service/contact/
本記事はマジセミ株式会社およびGMOグローバルサイン株式会社の発表をもとに作成されています。

ビジネスパーソンの課題解決と納得感にこだわるDellows News編集部。キャリア論からAI、健康法まで幅広い分野に対応し、複雑なテーマでも平易な言葉で丁寧に解説。読者が「明日から使える」知識やヒントを得られるよう、具体的な事例・データ・専門家の見解を交えて執筆。情報を整理し、納得感ある記事づくりを心がけています。