SNS上の苦情を狙う偽サポート詐欺が横行、チェック・ポイントが調査結果を発表


チェック・ポイント・ソフトウェア・テクノロジーズは、顧客がソーシャルメディアに投稿した苦情を監視し、航空会社や旅行ブランドなどのカスタマーサポートを装って接触する組織的なソーシャルエンジニアリングキャンペーンを確認したことを明らかにしました。Check Point Exposure Managementの調査により、ソーシャルメディア上での最初の接触から非公開チャネルでの会話、支払いに至る一連の攻撃の流れが追跡されました。
公開された苦情から非公開チャネルへ誘導する手口
攻撃者は、フライトの遅延や荷物の紛失、返金の未着などについて、顧客が企業の認証済みアカウントをタグ付けして投稿した不満や苦情を積極的に監視しています。サポートを偽装するアカウントは、正規のカスタマーサービスチームの言葉遣いを模倣して顧客に返信し、不便について謝罪した上で非公開のやり取りへ誘導します。
X、Facebook、Instagram上では、公式のブランドロゴやカバー画像、説明文を使用し、カスタマーサポートやクレーム対応部門、ヘルプデスクに関連する名称を冠した数千に及ぶなりすましアカウントが特定されました。顧客が返信すると、電話番号や予約情報などの提供を求められ、会話の場をWhatsAppへと移行させられます。
補償や返金を提示する3種類の手口を確認
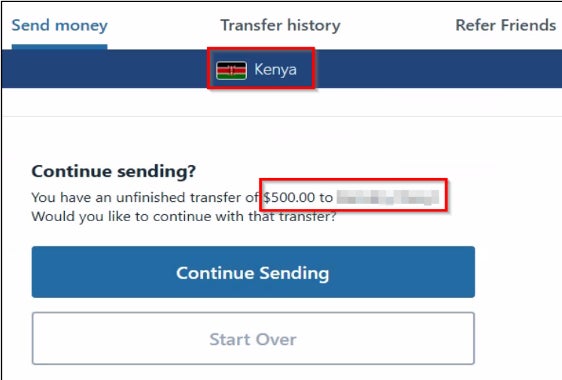
調査員が実際になりすましアカウントとやり取りを行ったところ、補償の承認を信じ込ませて個人情報や支払情報を収集する3種類の手口が確認されました。

1つ目の事例では、氏名やメールアドレス、予約情報、旅行の費用などを要求された後、申し立てが承認されたと伝えられ、未完了の500ドルの送金を続行するためにクレジットカード情報や追加の個人情報の入力を求められました。2つ目の手口では、1,200ドルの補償を提示された上で海外送金アプリへと誘導されました。3つ目の手口では、「COMPENSATION/REFUND APPLICATION」(補償/返金申請)というタイトルのGoogleフォームを介して個人情報やカード情報の提供が要求されました。
なりすましアカウントの作成時期は一部が2024年以前である一方、大半は2024年以降に作成されており、過去2年間でキャンペーンが加速していることが示唆されています。現在も毎日数百件の新規アカウントが出現し、新たな手口が登場しています。
生成AIによる攻撃拡大の懸念と対策
今回の調査対象となったアカウントではAIの使用は確認されていないものの、生成AIの活用によってこうした攻撃がより大規模に展開しやすくなる可能性が示唆されています。AIを利用することで、公開された苦情の背景情報をもとに個別化されたメッセージの作成や、複数言語での迅速な対応が可能になるとされています。
チェック・ポイントのサイバー脅威インテリジェンスアナリストであるベン・ニーマン(Ben Neeman)氏は、「このキャンペーンで懸念されるのは、日常的な顧客とのやり取りが、いとも簡単に詐欺の機会へと変えられてしまうことです」と指摘しています。
組織に対しては、ソーシャルプラットフォーム上での不正アカウントの監視と通報、安全なチャネルでの機密情報のやり取り、ソーシャルメディアプラットフォームや決済事業者との連携などが推奨されています。また、消費者に向けては、公式ウェブサイトや認証済みアカウントのみを通じて連絡することや、パスワードやワンタイムコード、銀行送金などを要求する不審な連絡への警戒が呼びかけられています。
本記事はチェック・ポイント・ソフトウェア・テクノロジーズの発表をもとに作成しています。
ビジネスパーソンの課題解決と納得感にこだわるDellows News編集部。キャリア論からAI、健康法まで幅広い分野に対応し、複雑なテーマでも平易な言葉で丁寧に解説。読者が「明日から使える」知識やヒントを得られるよう、具体的な事例・データ・専門家の見解を交えて執筆。情報を整理し、納得感ある記事づくりを心がけています。