RainForest、脅威の関係性をグラフ可視化するSenda-Inquis発表


株式会社RainForestは、外部IoCを起点にOSINT情報を横断収集し、脅威の関係性をGraph(関連性グラフ)で可視化するOSINT Pivot Investigation Platform「Senda-Inquis」を発表しました。
同プラットフォームは、IPアドレス、ドメイン、URL、ファイルハッシュ、CVEなどを起点に、複数のOSINT ProviderからEvidenceを収集し、関連IoCへのPivot調査やLLM/MCPによる探索支援、STIX形式での出力、OpenCTI連携を支援します。外部IoCを点ではなく関係として捉えることで、Active Cyber Defense(能動的なサイバー防御)における防御判断につなげる調査基盤となっています。
分断されたIoC調査を統合する背景
サイバー攻撃の調査では、IPアドレスやドメイン、URL、ファイルハッシュ、CVEなどのIoCを起点に、複数のOSINTサービスや脅威情報ソースを横断確認する必要があります。しかし従来の調査では、OSINTの結果が画面やAPI、Providerごとに分断され、IoC同士の関係やEvidenceを作業者自身が整理しなければならない課題がありました。
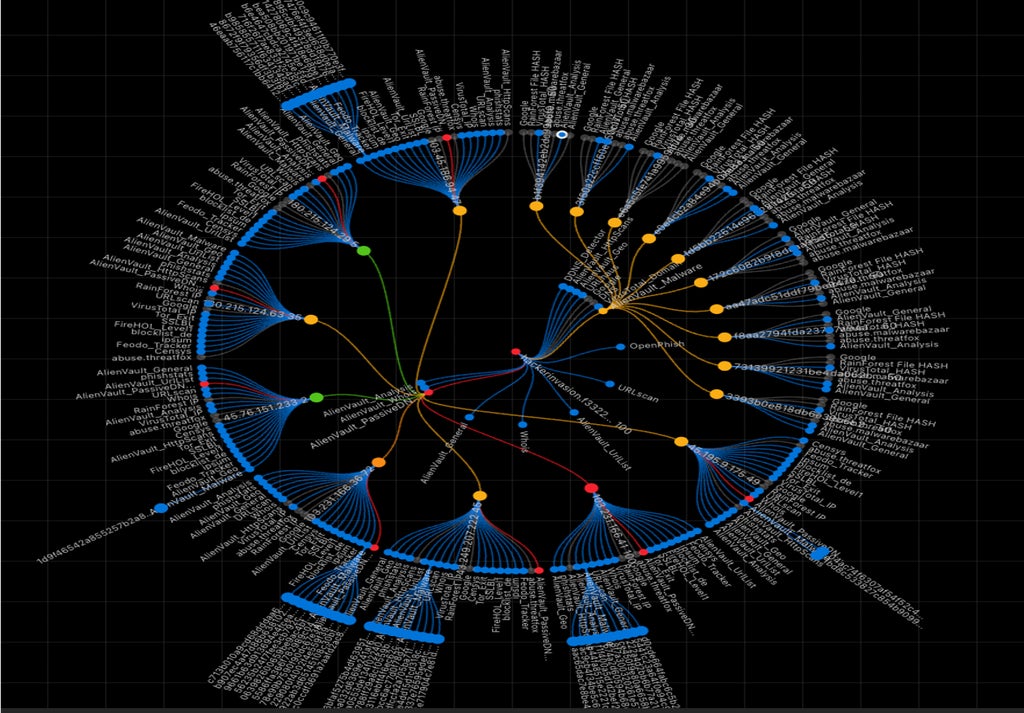
Senda-Inquisは、探索、可視化、自動Pivot、STIX出力を一つの調査ワークスペースに集約することで、調査担当者がIoCの関係を段階的に深掘りできる環境を提供します。
LLM/MCPによる自動探索と拡張性
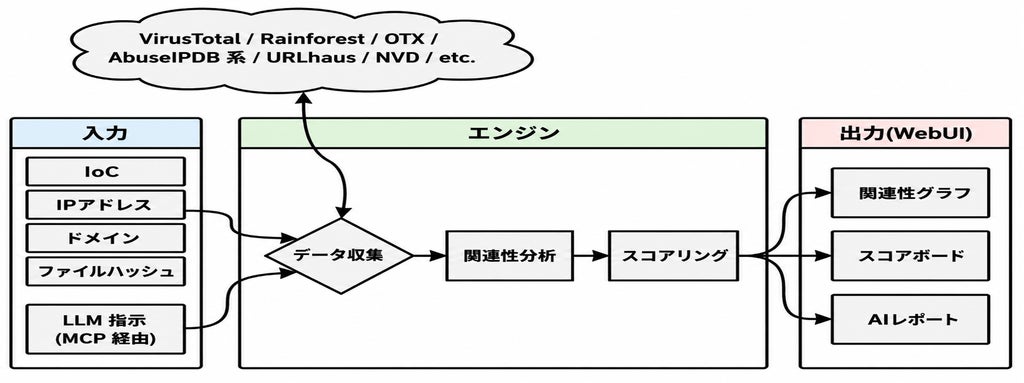
Senda-Inquisは、マニュアル探索とLLM/MCPによる自動探索を切り替えながら追加IoCへのPivot調査を進められます。LLM Plannerが調査結果を読み取り、次に調べるIoCや利用するMCP Toolを選択する仕組みを備えており、Root IoCからOSINT Pluginを呼び出して取得したEvidenceをGraphに反映しながら、新たなPivot候補を生成します。
探索範囲はMax StepsやMax Depthで制御でき、同一Tool・同一引数の重複実行防止や、Pause / Resume / Stopによる運用制御にも対応しています。
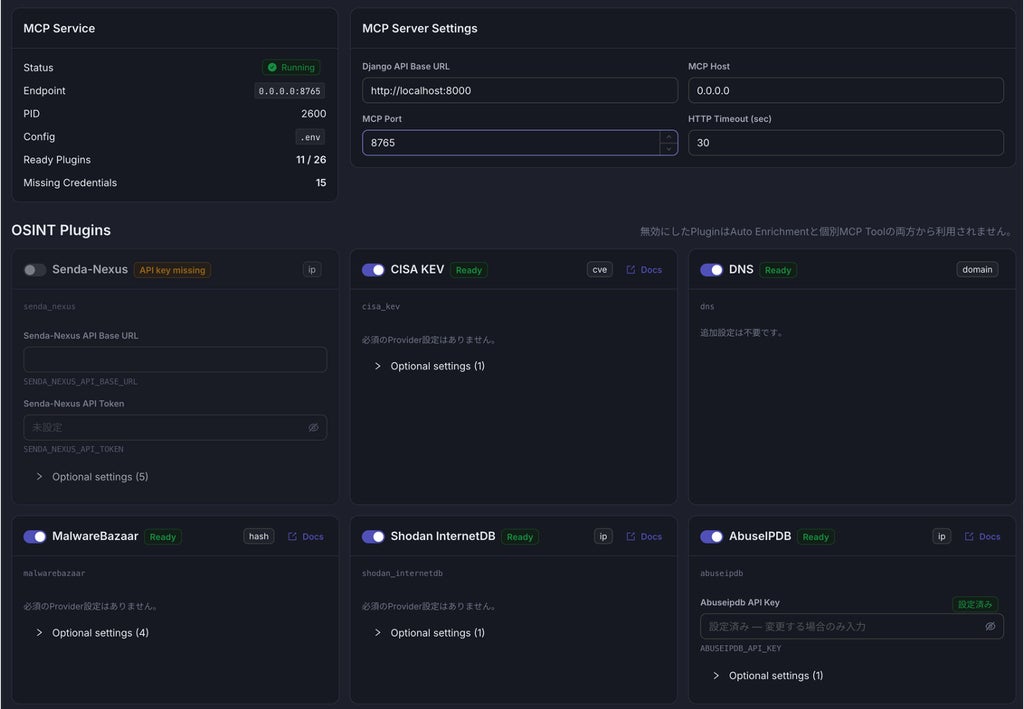
また、OSINT ProviderをPluginとして管理し、Threat Intel、Infrastructure、Reputation、Vulnerabilityのカテゴリに分け、OTX、VirusTotal、Shodan、AbuseIPDB、NVD、CISA KEVなど複数の情報ソースとの連携を想定しています。Pluginごとに対応IoC TypeやAPI Keyを定義でき、API Key未設定のPluginは自動的に無効化され、追加ProviderはPluginファイルの追加で拡張可能です。
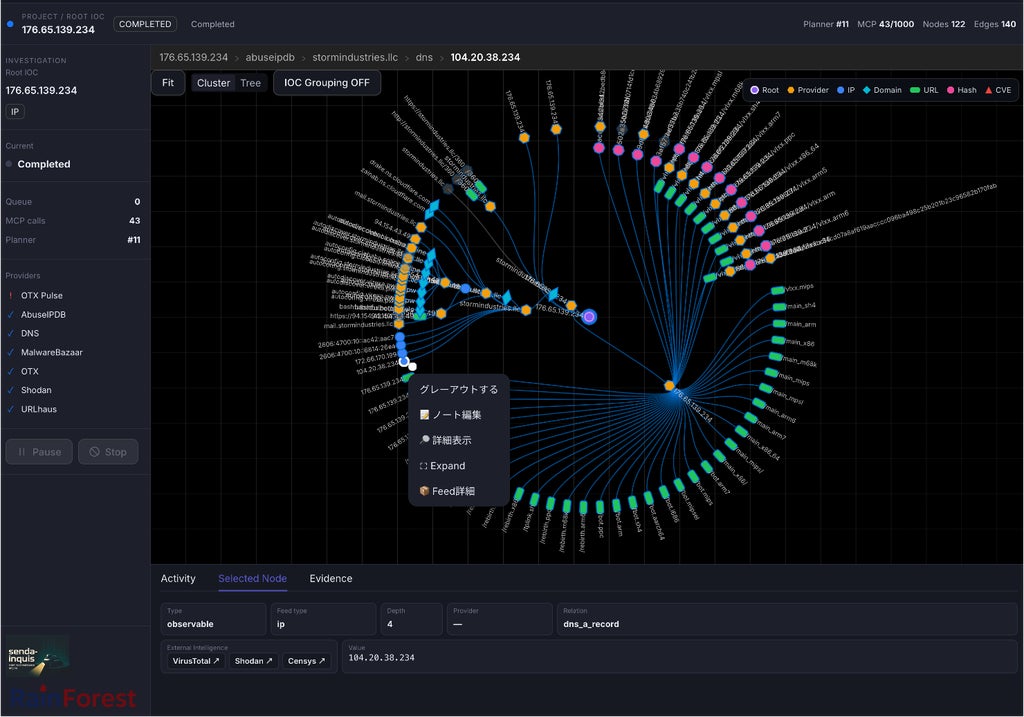
調査過程の可視化とSTIX出力・OpenCTI連携
画面上では、IoC、Provider、関係、Evidenceを一つのGraphで確認できます。Root IoCからの探索経路、Providerごとの取得結果、IoC種別、Selected Nodeの詳細、Evidence JSONなどを把握できます。
探索結果はNode、Edge、Evidence、Bundleの流れでSTIX 2.1 Bundleへ変換されます。IP、Domain、URL、ファイルハッシュ、CVEをSTIX Objectへ変換し、Provider経由で得られた関係をSTIX Relationshipとして整理することで、OpenCTIなどのCTI基盤へ展開し、IoC関係をCTI Graphとして再利用できます。
今後の展望
株式会社RainForestは今後、STIX/OpenCTI上でより意味のある関係へ正規化するRelation MappingやOpenCTIへの直接Push、Provider結果のEvidence Summary、LLMによる調査経路・優先度提案などを進める方針です。
また、Senda Nexus、Senda Radar、OpenCTI、SOC/CSIRT運用との連携を通じて、外部IoCの調査結果を防御判断へつなげるActive Cyber Defenseの実現を支援していくとしています。
- 窓口:株式会社レインフォレスト 広報担当
- メール:info@rainforest.tokyo
- Webサイト:https://www.rainforest-cs.jp/
- X(旧Twitter):https://x.com/KouichirouOkada
本記事は株式会社RainForestの発表をもとに作成されています。
ビジネスパーソンの課題解決と納得感にこだわるDellows News編集部。キャリア論からAI、健康法まで幅広い分野に対応し、複雑なテーマでも平易な言葉で丁寧に解説。読者が「明日から使える」知識やヒントを得られるよう、具体的な事例・データ・専門家の見解を交えて執筆。情報を整理し、納得感ある記事づくりを心がけています。