網屋 国産SIEM ALog最新版を提供開始 400以上のログを標準収集


株式会社網屋(東京都中央区/東証グロース:4258)は、国産SIEM「ALog」の最新バージョン「ALog V2.1.0」の提供を2026年9月11日に開始した。本バージョンでは新たに「Windowsセキュリティログ拡張機能」が搭載され、これまで対象外だった400以上のWindowsセキュリティイベントIDを標準で収集できるようになった。煩雑な設定作業なしに攻撃の兆候を早期に把握し、インシデント発生時の迅速な状況把握や原因調査を支援する。
サイバー攻撃においてPowerShellなどのOS標準機能や正規ツールが悪用されるケースが増加し、不審な活動と通常操作の見分けが困難になっている。また内部不正対策でも外部デバイス接続や共有領域へのアクセス確認が求められる一方、監視に必要なイベントログが多岐にわたり、個別に設定を行う運用負荷が課題となっていた。
従来のALogはイベントログ翻訳変換機能を強みとしていたが、標準取得対象は一部のイベントログに限られていた。Windows Serverには翻訳変換対象外にも調査の手掛かりとなるログが多数存在するため、ALog V2.1.0ではこれらを標準収集対象に加え、個別設定の手間なくシステム挙動や操作を確認できるようにした。
標準収集できる主なログと活用例
本機能により、追加の設定作業なく以下のログ収集と活用が可能となる。
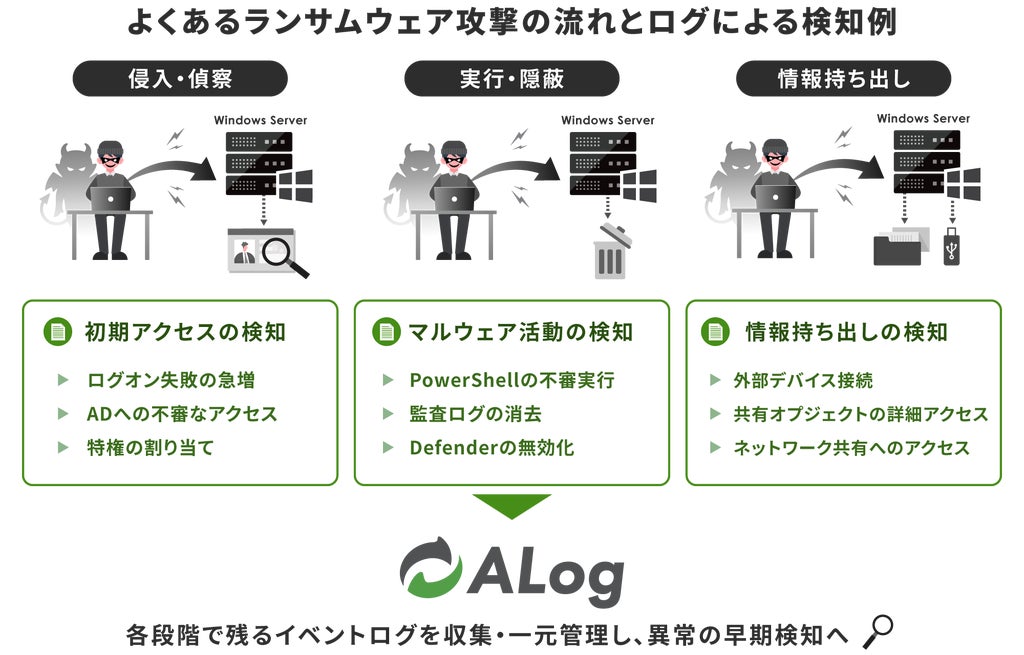
- 攻撃の初期段階や内部活動の確認:ログオン失敗、Active Directory オブジェクトへのアクセス、PowerShell や WinRM を利用した実行などの記録を標準で取得し、不審なログオンや内部ネットワークでの活動調査に活用する。
- ランサムウェア特有の「防御回避(証跡消去)」の検知:セキュリティ監査ログの消去や Microsoft Defender の保護機能の無効化など、攻撃者が活動発覚を遅らせる操作の記録を収集し、インシデント発生時の状況把握や原因調査に役立てる。
- 内部不正・情報漏洩(持ち出し)の早期発見:USB などの外部デバイス接続やネットワーク共有へのアクセスに関する記録を収集対象に含め、情報持ち出しの確認や内部不正の兆候を可視化する。
ALogの概要と既存ユーザーへの対応
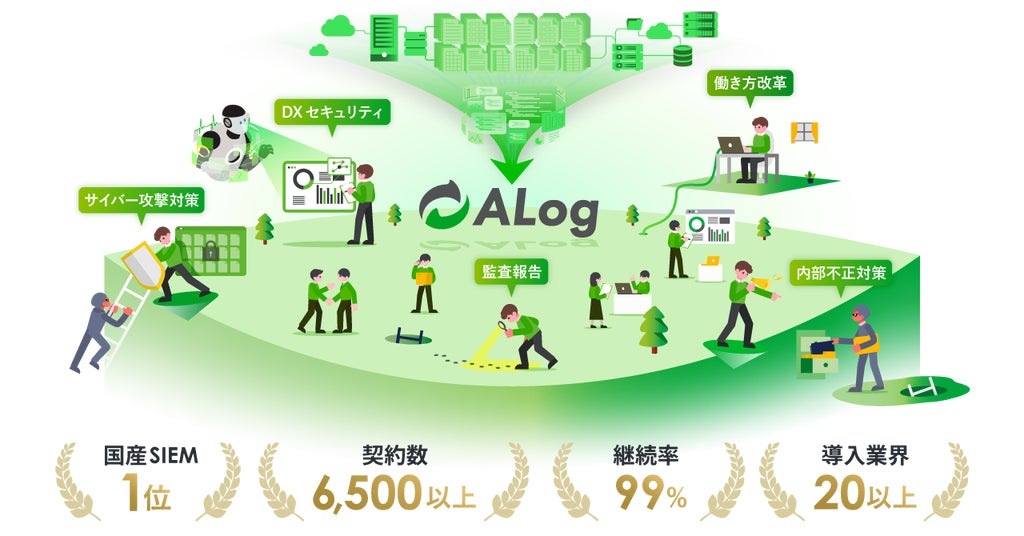
ALogは、サーバやネットワーク機器、クラウドサービスなど組織内に分散するログを収集・一元管理し、検索・分析・アラート通知を行う国産SIEMである。独自のログ翻訳変換技術とAIの不正予兆検知によりログデータを管理し、国内外6,000契約以上の導入実績を持ち、国産SIEMにおいてNo.1(※)を獲得している。現在 ALog V1 を利用しているユーザーは、新たな製品を導入することなく ALog V2.1.0 への無償バージョンアップとして本機能を利用できる。
※ デロイトトーマツミック経済研究所株式会社「内部脅威対策ソリューション市場の現状と将来展望 2025年度」(2026年3月発刊) URL: https://mic-r.co.jp/mr/03740/

問い合わせ先
- 株式会社網屋 マーケティング部
- TEL:03-6822-9999(代表)
- Mail:sa-mktg@amiya.co.jp
本記事は株式会社網屋の発表をもとに作成。
ビジネスパーソンの課題解決と納得感にこだわるDellows News編集部。キャリア論からAI、健康法まで幅広い分野に対応し、複雑なテーマでも平易な言葉で丁寧に解説。読者が「明日から使える」知識やヒントを得られるよう、具体的な事例・データ・専門家の見解を交えて執筆。情報を整理し、納得感ある記事づくりを心がけています。