TrustがAIによるWebアプリケーション脆弱性診断サービスを11月5日より提供開始


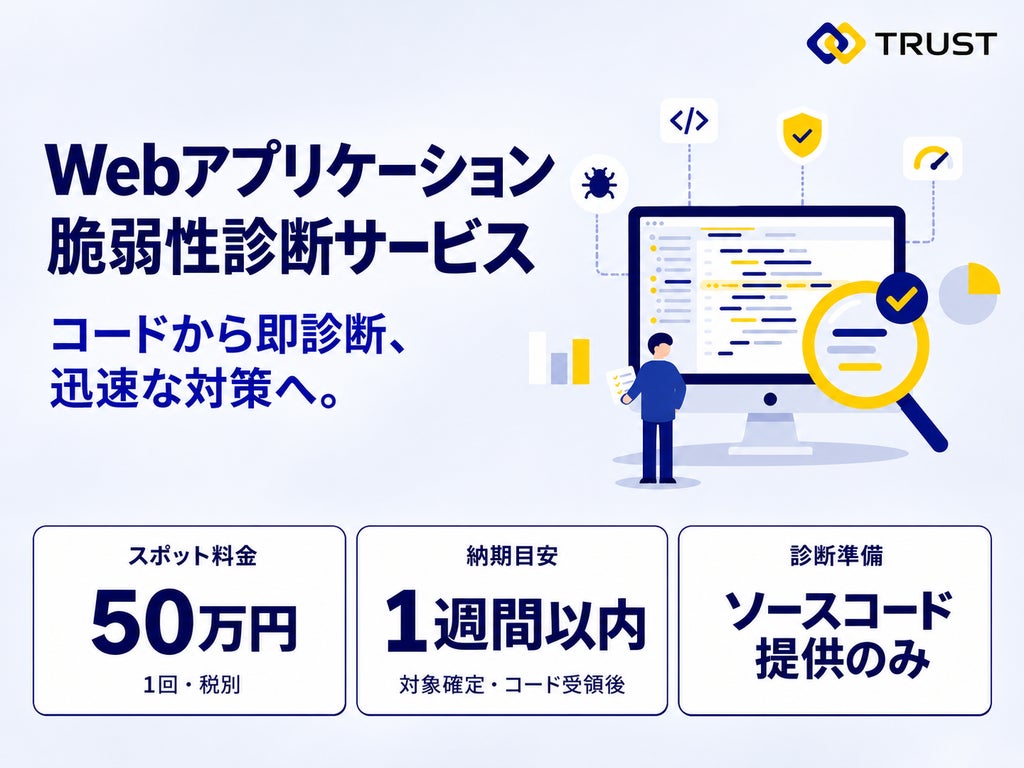
Trust株式会社は、企業の情報システムやセキュリティ担当者向けに、Webアプリケーションのソースコードを用いてAIで脆弱性を診断する「Webアプリケーション脆弱性診断サービス」の提供を11月5日より開始します。
実行環境や仕様書の準備を不要とし、ソースコードを提供するだけで脆弱性の診断が可能となるサービスです。AIを活用したソース解析により、1週間以内という短期間でリスクを可視化し、企業の迅速なセキュリティ対策の実施を後押しすることを目指しています。
昨今、生成AIをはじめとするフロンティアAIの進展によって脆弱性の発見や悪用が高度化・高速化しており、企業が求められるサイバーセキュリティ対応は複雑さを増しています。従来のセキュリティ診断においては、準備に手間がかかる点や、結果を確認しても具体的な対策が分からないといった課題が存在していました。
こうした現場の負担を解消するため、ソースコードのみで即座にリスクを把握し、具体的な脆弱性診断レポートを提示するサービスとして提供されます。
診断は事前に対象範囲を合意したソースコードを提供するだけで着手でき、準備負担を大幅に抑えられます。預かったソースコードは厳重に管理された上で診断目的のみに使用され、AIモデルの学習データには利用されず、診断完了後の一定期間後に削除されます。
診断では、AIエージェントがソースコードを解析して脆弱性が疑われる箇所(被疑箇所)を迅速に特定します。金融分野でAI活用を推進してきた経験を基に、AIによるソースコード解析とスクリプトによる自動点検を組み合わせ、検出根拠を確認します。なお、本サービスはソースコードを読み取って行う静的な点検であり、対象のプログラムを実際に動かして脆弱性の再現を確かめる検査(実環境での攻撃実行を伴う動的診断・ペネトレーションテスト)は対象外です。
価格体系は事前に合意した対象範囲の診断からレポート提出まで1回50万円(税別)となっており、費用の見通しが立てやすい設計となっています。
主な診断観点
IPA「安全なウェブサイトの作り方」やOWASP Top 10などを基に、以下の主要な観点から診断が実施されます。
- 入力・出力:SQLインジェクション、XSS など
- 認証・アクセス制御:認証処理・権限チェックの不足 など
- 機密情報:認証情報の埋め込み、不適切な情報出力 など
- ファイル・外部処理:パストラバーサル、外部コマンド実行 など
提供条件とプラン
対象はWebアプリケーションのソースコードです。対象言語はJavaで、その他の言語は事前に適用可否の確認が必要となります。また、想定対象数は1システム、対象規模はZip展開後で2.5MB上限とされており、利用規模や要件に応じて個別見積もりとなります。
- スタンダード(標準利用向け):50万円(税別)/回、期間は必要コード受領後から1週間以内
- エンタープライズ(大規模利用向け):ご利用規模・要件に応じて個別お見積り
本サービスは診断結果と対策の参考情報を提供するもので、再診断・改修・運用・継続監視等は含まれませんが、要望に応じてアドバイザーサービス等の相談を受け付けるとしています。
会社概要
東京都中央区日本橋茅場町1-8-1 FinGATE KAYABA 5Fに本社を置くTrust株式会社は、代表取締役社長(共同代表)を友田 恭輔氏と湯山 敬太氏が務めています。金融機関向けのAI活用支援・システム開発や、システム情報の一元管理基盤「Trust TLanP®」の提供を手掛けています。
本記事はTrust株式会社の発表をもとに作成されています。

ビジネスパーソンの課題解決と納得感にこだわるDellows News編集部。キャリア論からAI、健康法まで幅広い分野に対応し、複雑なテーマでも平易な言葉で丁寧に解説。読者が「明日から使える」知識やヒントを得られるよう、具体的な事例・データ・専門家の見解を交えて執筆。情報を整理し、納得感ある記事づくりを心がけています。