UCKがセキュリティレポートを刷新 ダッシュボード化など初の大幅改善


UCK Inc. Japan合同会社は、CVE(Common Vulnerabilities and Exposures)情報をもとに企業のセキュリティ対策に役立つ情報を提供するサイト「セキュリティレポート」において、公開後初となる大幅なアップデートを実施しました。
今回のアップデートでは、情報の探しやすさと理解しやすさを高める機能改善が行われました。脆弱性ごとの対策内容も整理され、利用者が注意すべきリスクを把握し、具体的な対応の検討につなげられるよう改善されています。
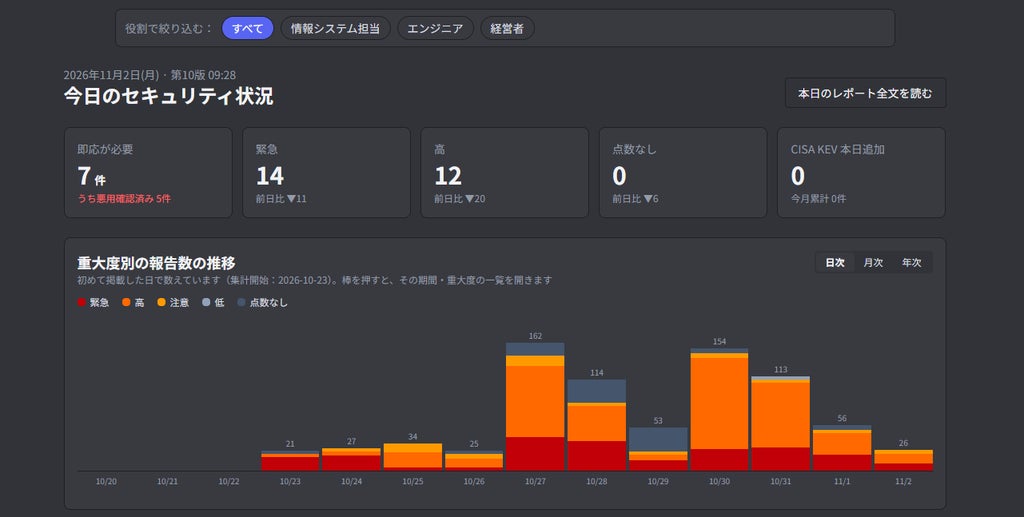
TOPページのダッシュボード化と件数表示機能の追加
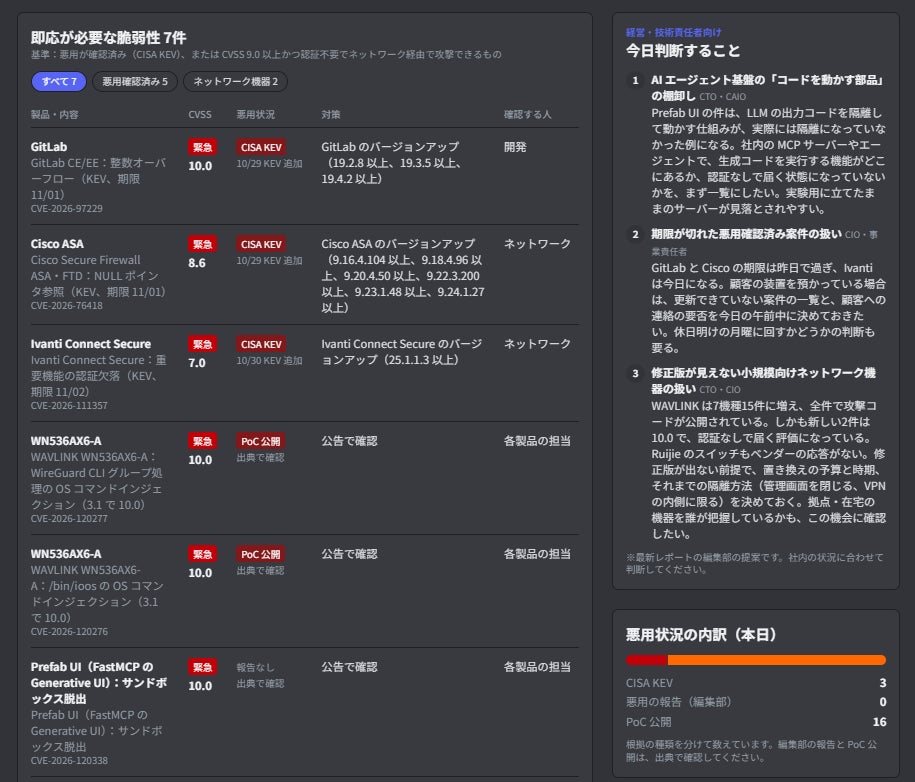
TOPページはダッシュボード形式に刷新され、脆弱性の重大度別の件数や、即応が必要な脆弱性の状況など、注意すべき情報をまとめて確認できるようになりました。これにより、個別のレポートを一つずつ確認するだけでなく、全体像の把握が容易になっています。
また、サイト左側のメニューには、製品別・プログラミング言語別の脆弱性報告件数を表示する機能が追加されました。それぞれの分類において、脆弱性報告の総件数と緊急度の高い脆弱性の報告件数を確認できます。なお、表示される件数は同サイトに収録された脆弱性報告に基づくものであり、各製品や言語の安全性を直接比較・評価するものではないとしています。
脆弱性報告のデータベース化と対策の提示
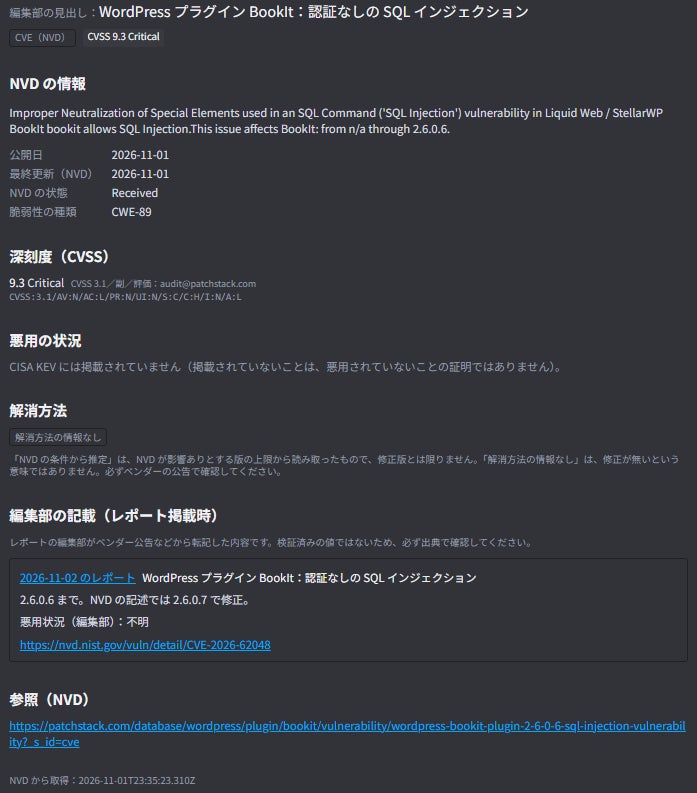
レポートの根拠となる脆弱性報告はデータベース化され、情報を整理・参照しやすい構成へと改善されました。CVE番号や対象製品、脆弱性の概要などの情報とともに必要な対策が表示され、利用者がリスクの内容を理解し対応を検討しやすくしています。ただし、実際の対応の必要性や優先順位は、対象製品の利用状況やシステム構成などによって異なるとしています。
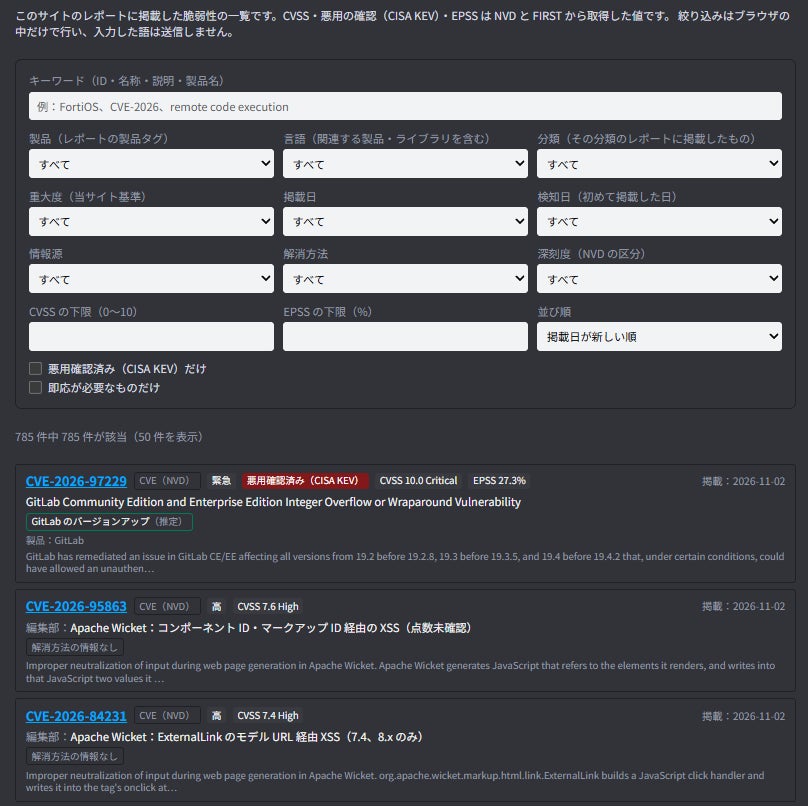
同社は、AIやDXの普及に伴い脆弱性対応の重要性が高まる一方、技術部門と経営者や事業責任者の間でリスクの重要性が共有されにくい課題を挙げています。技術部門とビジネス部門が共通認識を持ち、組織全体で対策に取り組める環境づくりを目指すとしています。
GitHub連携など今後の機能拡張を構想
今後の機能拡張として、GitHubとの連携機能の導入が検討されています。GitHub上で管理されるソースコードや利用ライブラリなどの脆弱性情報を確認し、セキュリティ上の問題が検出された場合にコードの取り込みやマージを制限する仕組みが構想されています。開発工程の中でリスクを検知し、問題のあるコードが取り込まれることを未然に防ぐ仕組みの実現を目指すとしています。
サイト概要および運営会社の情報は以下の通りです。
- サイト名称:セキュリティレポート
- URL:https://security-report.info/
- 運営:UCK Inc. Japan合同会社
- 提供内容:CVE情報を中心とした脆弱性情報、ダッシュボード、製品別・プログラミング言語別の脆弱性報告件数、脆弱性情報のデータベース、対策情報の提供
- 対象:経営者、事業責任者、CTO、CIO、CAIO、情報システム担当者、エンジニア、AI・DX推進担当者など
- 会社名:UCK Inc. Japan合同会社
- 事業内容:システム開発、AIソリューションの導入支援など
- お問い合わせ:info@uck-inc.com
なお、同サイトの情報は国内外の公開情報をもとに作成されており、脆弱性の影響範囲や必要な対応は利用環境によって異なるため、実際の対策にあたっては製品提供元の公式情報および自社環境の確認が必要とされています。
本記事はUCK Inc. Japan合同会社の発表をもとに作成しました。

ビジネスパーソンの課題解決と納得感にこだわるDellows News編集部。キャリア論からAI、健康法まで幅広い分野に対応し、複雑なテーマでも平易な言葉で丁寧に解説。読者が「明日から使える」知識やヒントを得られるよう、具体的な事例・データ・専門家の見解を交えて執筆。情報を整理し、納得感ある記事づくりを心がけています。