ベリサーブ、SBOM.JPにSSVC準拠の新機能 2026年11月提供へ


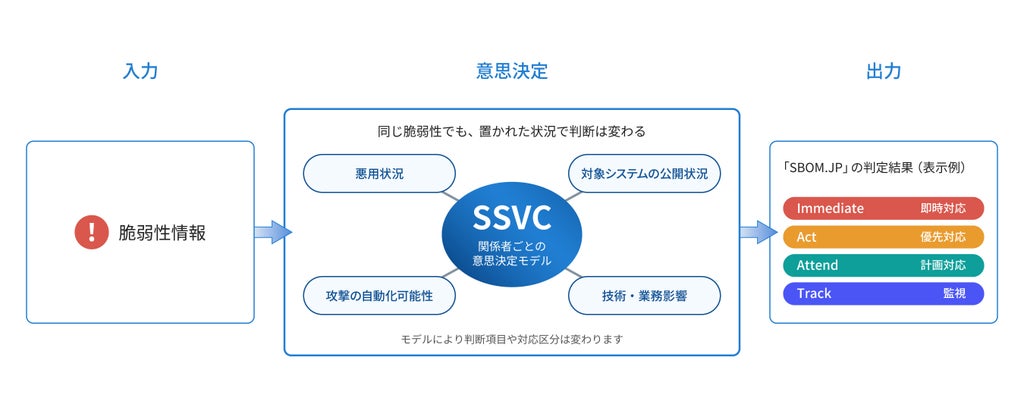
ソフトウェアの品質向上支援サービスを提供する株式会社ベリサーブは、ソフトウェアサプライチェーン管理パッケージ「SBOM.JP(エスボムジェイピー)」に、脆弱性の悪用状況や対象システムの公開状況、事業への影響などを踏まえて対応の優先順位を判断できる新機能を追加し、2026年11月上旬より提供を開始します。脆弱性対応の優先順位を決定するための意思決定フレームワーク「SSVC(Stakeholder-Specific Vulnerability Categorization)」に準拠し、リスクベースの優先順位付けを支援します。
新機能追加の背景
生成AIの活用やOSS(Open Source Software)の利用拡大によりソフトウェア開発が加速する一方、対応すべき脆弱性も増加しています。全ての脆弱性に即座に対応することが難しい中、限られたリソースでどの脆弱性から優先的に対応すべきかを判断することが課題となっていました。
従来は、情報システムの脆弱性に対するオープンで汎用的な評価手法および指標である共通脆弱性評価システム「CVSS(Common Vulnerability Scoring System)」が広く利用されてきました。しかし実際の運用では、スコアが高くても攻撃に悪用される可能性が低いケースや、スコアが高くなくても事業への影響が大きいケースがありました。そのため、脆弱性の深刻度だけでなく、悪用状況や対象システムの公開状況、事業への影響などを総合的に考慮した判断が求められています。
SSVC準拠機能の特徴
カーネギーメロン大学ソフトウェア工学研究所(SEI)などが開発した「SSVC」は、ステークホルダーごとの立場や状況に応じて脆弱性への対応方針を判断する手法です。新機能では以下の運用が可能になります。
- 優先的に対応すべき脆弱性を可視化:複数の脆弱性が存在する場合でも、実運用上のリスクに基づいて優先的に対応すべき脆弱性を把握できます。
- 限られた運用リソースを有効活用:全ての脆弱性に一律に対応するのではなく、リスクの高い脆弱性から優先的に対応することで、限られた運用リソースを効率的に活用できます。
- SBOM管理から脆弱性対応までを一元化:新機能と従来のSBOM管理や脆弱性管理機能を組み合わせることで、ソフトウェアの構成情報や脆弱性の把握から対応優先度の判断までを一元的に管理できます。
2026年12月には米国CISAの運用指令にも対応予定
「SBOM.JP」では、米国CISA(Cybersecurity and Infrastructure Security Agency:サイバーセキュリティ・インフラセキュリティ庁)が発出した、米国の連邦文民行政機関(アメリカ合衆国の連邦政府において内政や行政実務を担う文民系行政機関の総称)を対象とした拘束的運用指令「BOD 26-04」に準じた優先度判定への対応を、2026年12月上旬に予定しています。組織ごとのセキュリティポリシーや運用ルールに応じて、より柔軟に優先順位を判断できる機能の提供を目指すとしています。
株式会社ベリサーブの概要
鴫原 忠大が代表取締役社長を務める株式会社ベリサーブは、東京都千代田区神田三崎町3-1-16 神保町北東急ビルに本社を置き、ソフトウェアテスト・品質関連事業やサイバーセキュリティ関連事業などを展開しています。
- 設立:2001年7月24日
- URL:https://www.veriserve.co.jp/
- SBOM.JP詳細URL:https://www.veriserve.co.jp/service/detail/sbomjp.html
本記事は株式会社ベリサーブの発表をもとに作成されています。
ビジネスパーソンの課題解決と納得感にこだわるDellows News編集部。キャリア論からAI、健康法まで幅広い分野に対応し、複雑なテーマでも平易な言葉で丁寧に解説。読者が「明日から使える」知識やヒントを得られるよう、具体的な事例・データ・専門家の見解を交えて執筆。情報を整理し、納得感ある記事づくりを心がけています。