パスキー登録者のログイン利用必須化に伴い偽メールや偽サイトへの対策を案内


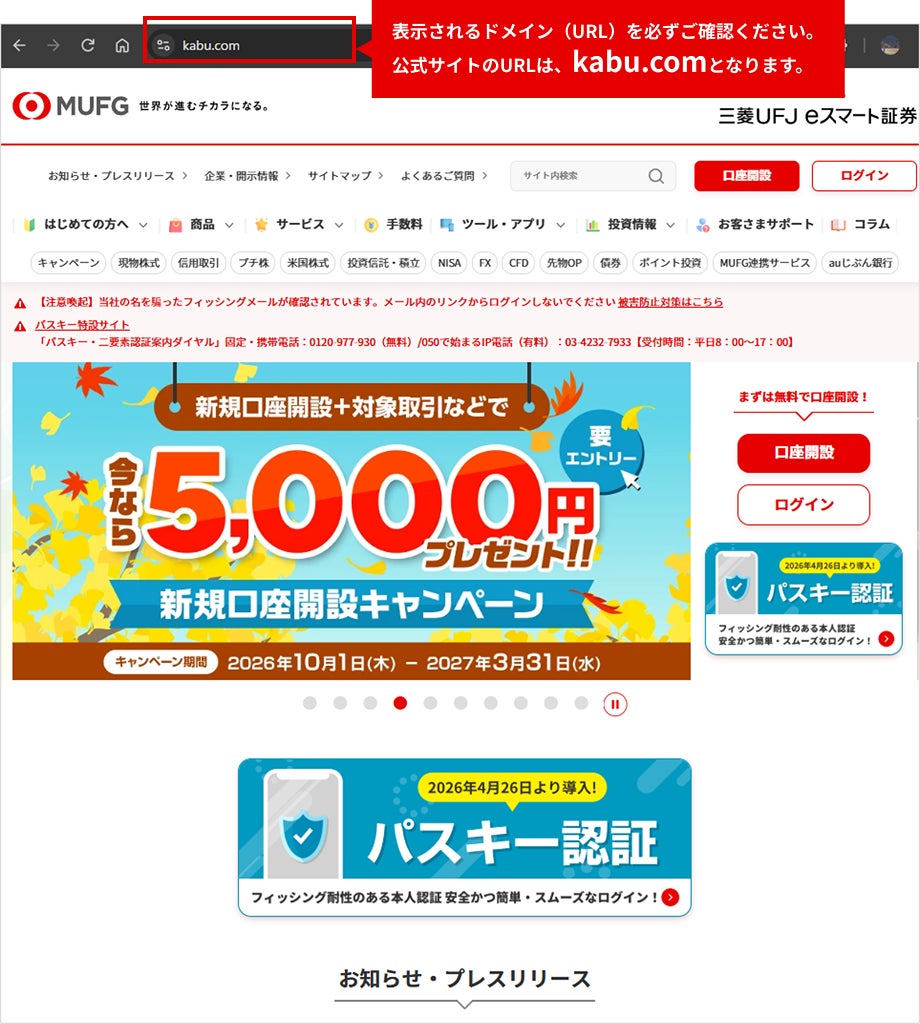
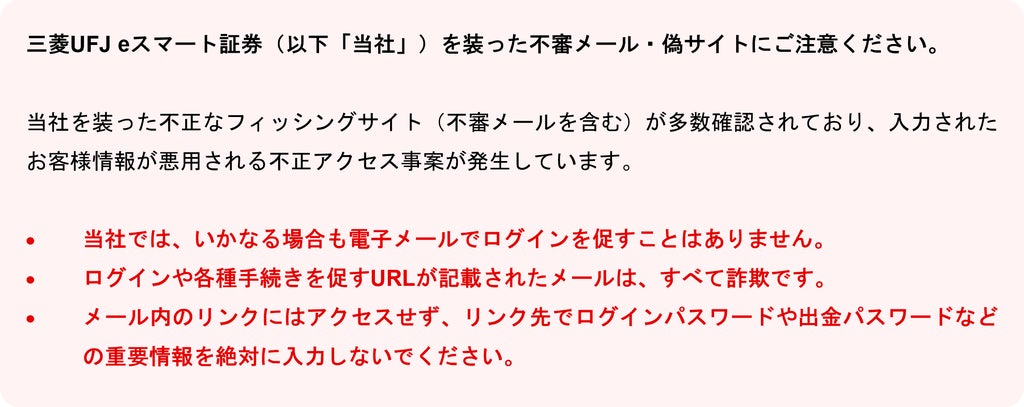
偽メールや偽サイトによる被害を防ぐためのセキュリティ対策や注意点が案内されました。セキュリティ強化および不正利用防止のため、2026年10月22日以降、パスキー登録を行っている利用者を対象にログイン時のパスキー利用が必須となっています。利用環境に応じた確認や、不審な連絡に対する注意が呼びかけられています。
2026年10月22日以降、パスキーを1つでも登録している場合は、パスキー登録を行っていない端末であってもパスキー以外のログイン方法が利用できなくなっています。パスキー登録をしていない端末や環境からアクセスする際は、スマートフォンで作成したパスキーの有無に応じた手順を案内しています。
また、登録済みのパスキーすべてが自身で作成したものか定期的な確認が求められています。身に覚えがないパスキーが登録されている場合は、以下の手順での対応が示されています。
- STEP1:登録されているパスキーを削除
- STEP2:パスキーの再設定
- STEP3:ログインパスワードの変更
- STEP4:パスキー以外の無効化
不審なメールへの警戒と情報入力時の対応
電子メールなどを通じて、利用者のパスワードや取引パスワード、銀行口座番号などの照会が行われることはありません。また、メールのみでキャンペーンの連絡を行うこともないため、キャンペーン・プログラム一覧への掲載を確認することが推奨されています。
メール内のリンク先にログイン情報を入力せず、お気に入り登録をした正しいURLや公式アプリからアクセスすることが求められています。リンクからログインを促している場合は偽メールであるため、ログインを行わないよう注意が必要です。万が一、不正な画面に情報を入力してしまった場合は、パスキーの削除や再設定、ログインパスワードの変更、パスキー以外の無効化の対応を行う必要があります。
偽サイトの見分け方と偽装通知への注意
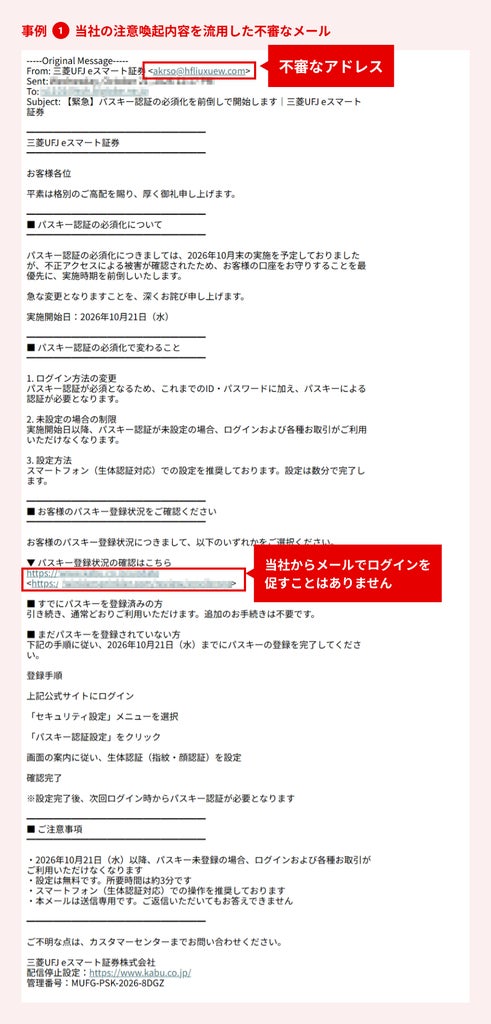
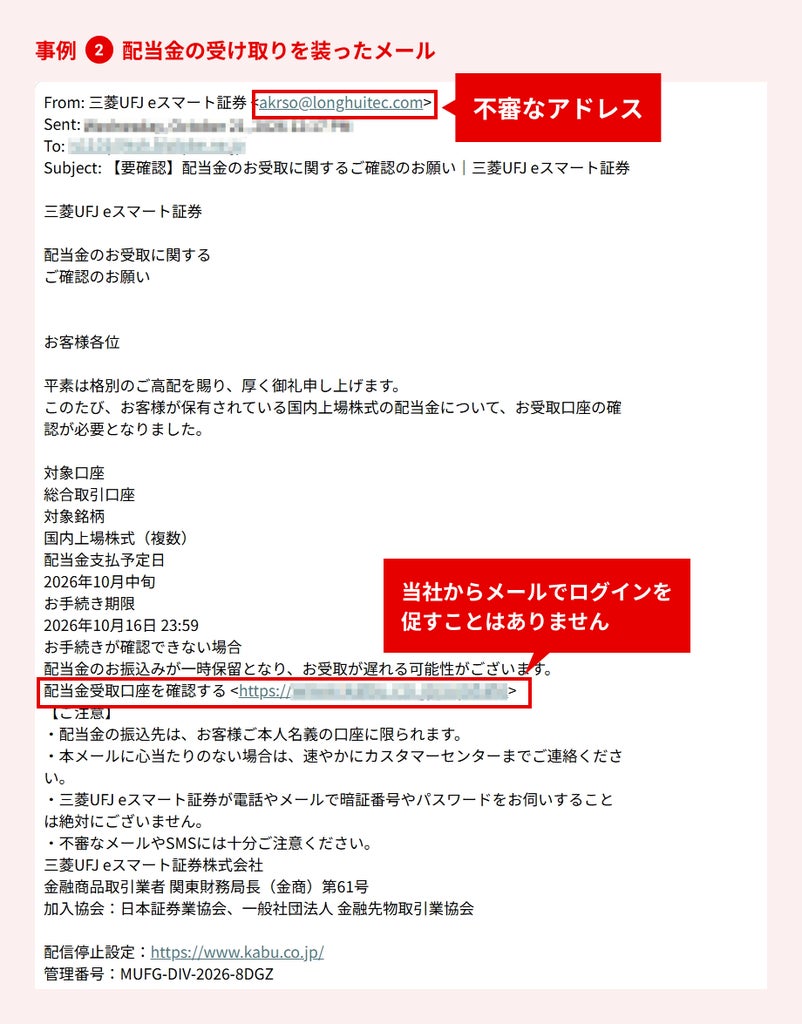
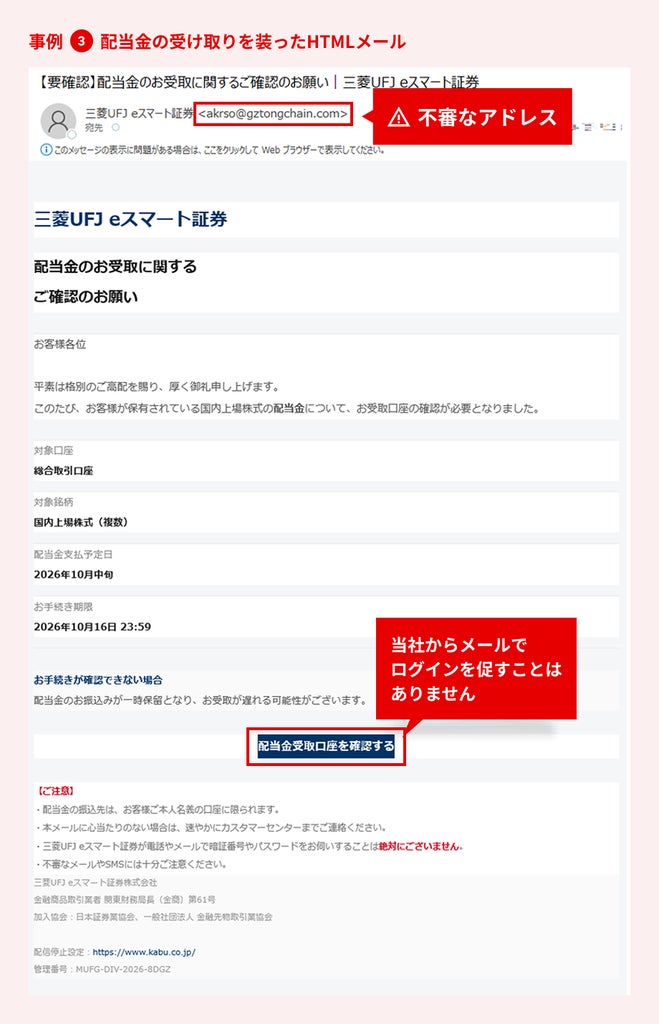
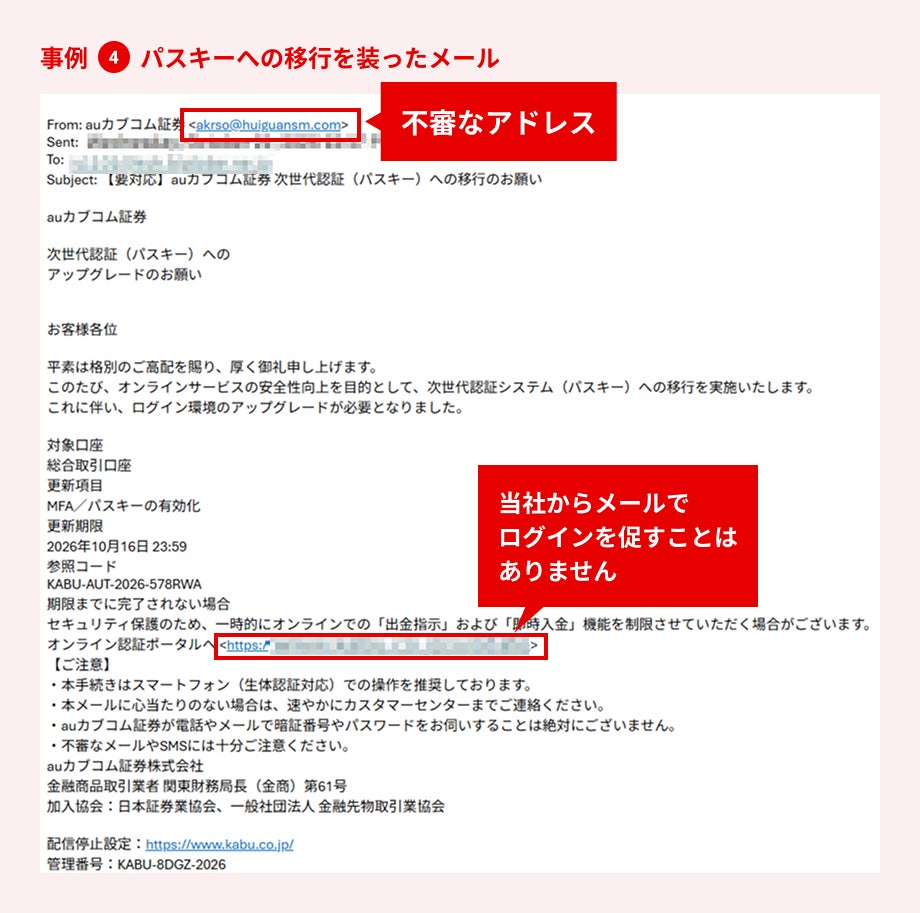
ログインを行う際は、必ずドメインを確認することが呼びかけられています。
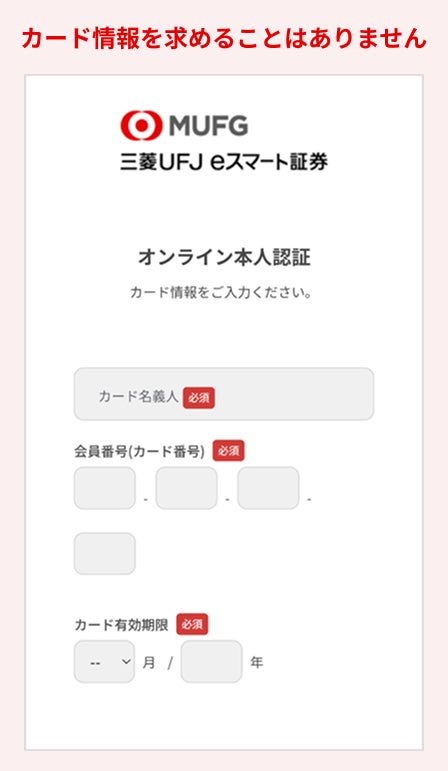
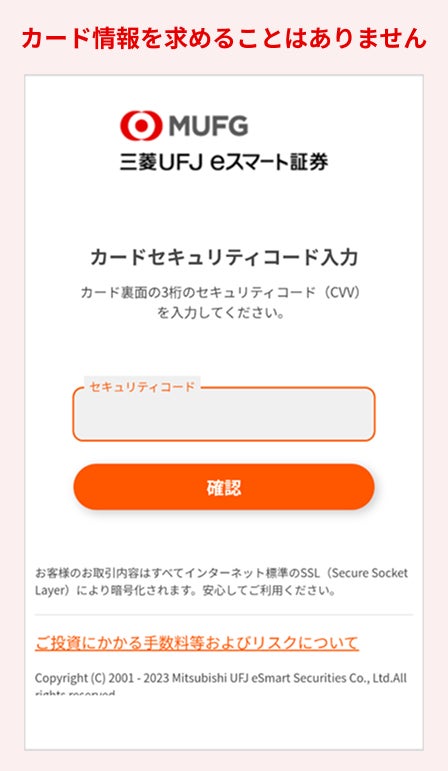
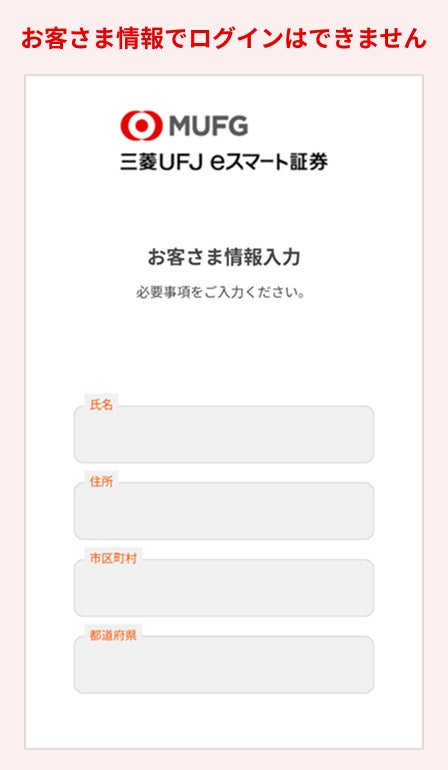
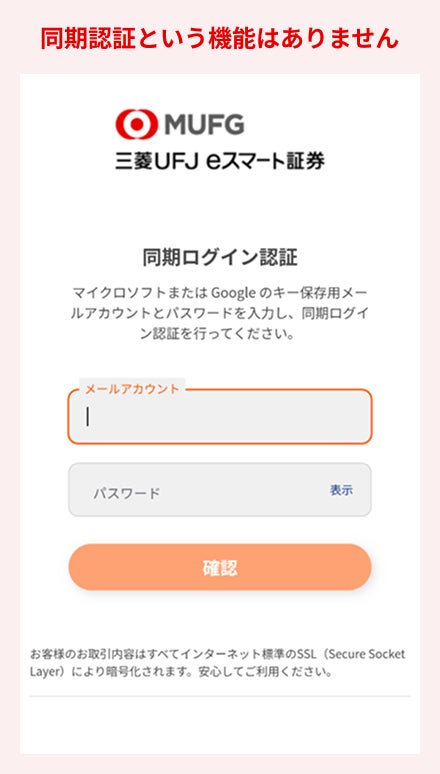
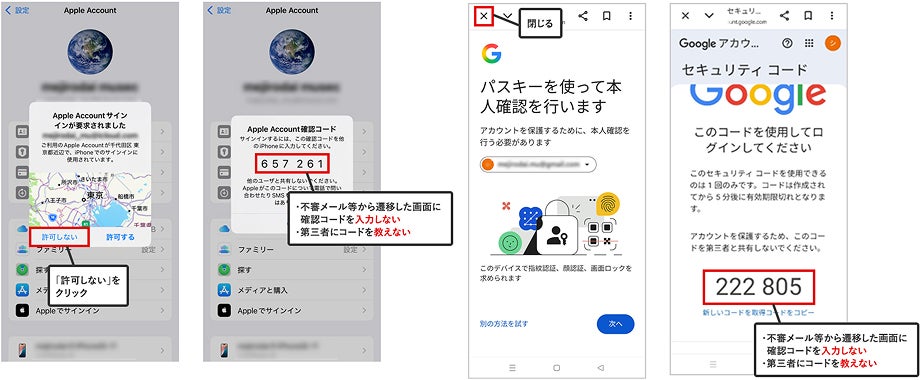
さらに、AppleやGoogleを装った不審なメールやSMSへの注意も促されています。自身で操作していないにもかかわらず、「他の場所からのアクセスを許可してください」や「確認コード(セキュリティコード)を入力してください」などの画面が表示された場合は、許可やコード入力を行わないよう求めています。不正アクセスの手口に関する情報として、日本証券業協会、総務省、警視庁による注意喚起も示されています。
本記事は公開された発表資料をもとに作成しています。
ビジネスパーソンの課題解決と納得感にこだわるDellows News編集部。キャリア論からAI、健康法まで幅広い分野に対応し、複雑なテーマでも平易な言葉で丁寧に解説。読者が「明日から使える」知識やヒントを得られるよう、具体的な事例・データ・専門家の見解を交えて執筆。情報を整理し、納得感ある記事づくりを心がけています。