2026年新規上場企業の87%がリスク記載もAPIは1社 SecuROI調査


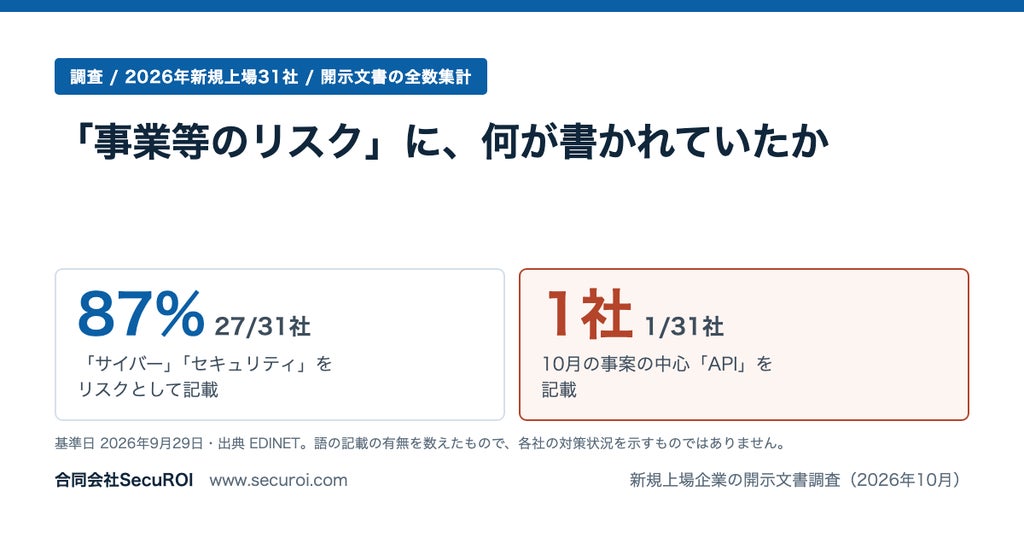
合同会社SecuROIは、2026年に東京証券取引所へ新規上場した企業を対象に、開示文書の「事業等のリスク」章におけるセキュリティ関連の記載状況を全数調査し、結果を公開しました。調査対象となった31社のうち87%にあたる27社が「サイバー」または「セキュリティ」を記載していた一方、「API」の記載は1社にとどまりました。2026年10月に国内で相次いだ不正アクセス事案を受け、8つの機関が企業に点検を求めるなか、経営のリスク認識における実態が示されています。
新規上場31社の開示文書を調査 「API」記載はわずか3%
国内では2026年10月、不正アクセスによる情報漏えいの公表が相次ぎ、金融庁などの機関が注意喚起を実施しました。これを受け、企業向けIT統制・セキュリティ診断SaaSを提供する合同会社SecuROIは、誰でも同じ条件で確認できる経営のリスク認識の記録として、法定開示の「事業等のリスク」章を調査しました。
調査対象は、2026年9月29日時点で2026年に新規上場した38社のうち、持株会社化などによるテクニカル上場7社を除いた31社です。提出された有価証券届出書30社および有価証券報告書1社から該当章を取得し、事前に設定した20の語の出現状況を機械的に集計しました。
集計の結果、「サイバー」または「セキュリティ」のいずれかを記載していたのは27社(87%)でした。しかし、注意喚起の中心となった事案の手口に直接関わる「API」を記載していたのは1社(3%)にとどまり、「暗号化」も1社(3%)でした。また、リスク側の語である「不正アクセス」は18社(58%)に記載されていました。
被害の深刻な「ランサムウェア」の記載は0社
今回の調査では、警察庁の統計で被害の大きさが示されている「ランサムウェア」(集計語としては「ランサム」)を記載していた企業は0社(0%)でした。
警察庁が公表した「令和8年上半期におけるサイバー空間をめぐる脅威の情勢等について」によると、同期間にランサムウェア被害に遭った組織へのアンケートでは、復旧に総額1,000万円以上を要した組織が全体の6割を占め、1か月未満で復旧した組織は全体の5割弱にとどまっています。被害の影響が大きい脅威であるものの、調査対象企業の開示文書には記載が見られませんでした。
集計対象となった20語のうち、記載の多かった主な語は「セキュリティ」が27社(87%)、「コンプライアンス」が26社(84%)、「災害」が25社(81%)、「個人情報」が24社(77%)でした。
経営層の関与と現場の点検をつなぐ重要性
10月7日から9日にかけて出された8機関の注意喚起を整理すると、最も多くの機関(8機関中6機関)が経営層の関与を求めていました。攻撃手法が変化するなかで現場が迅速に対策を進めるには、経営が主要なリスクとして認めているかが左右するとみられます。
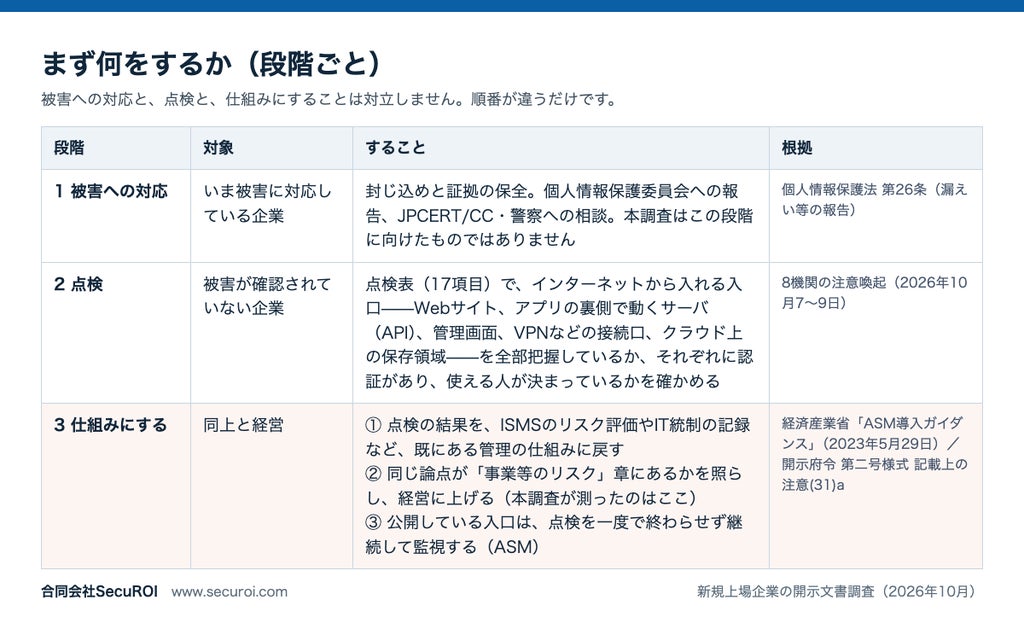
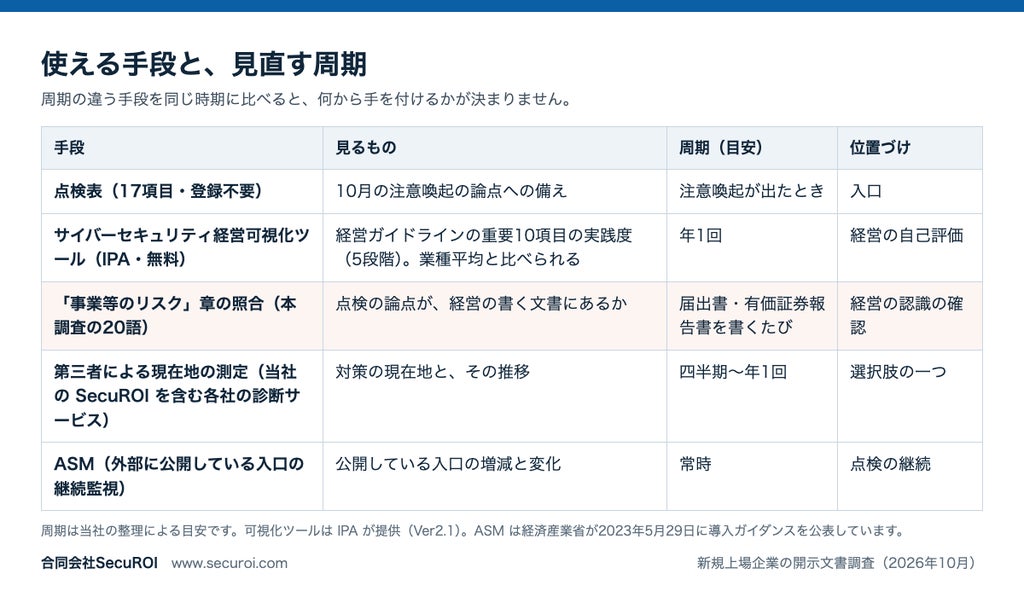
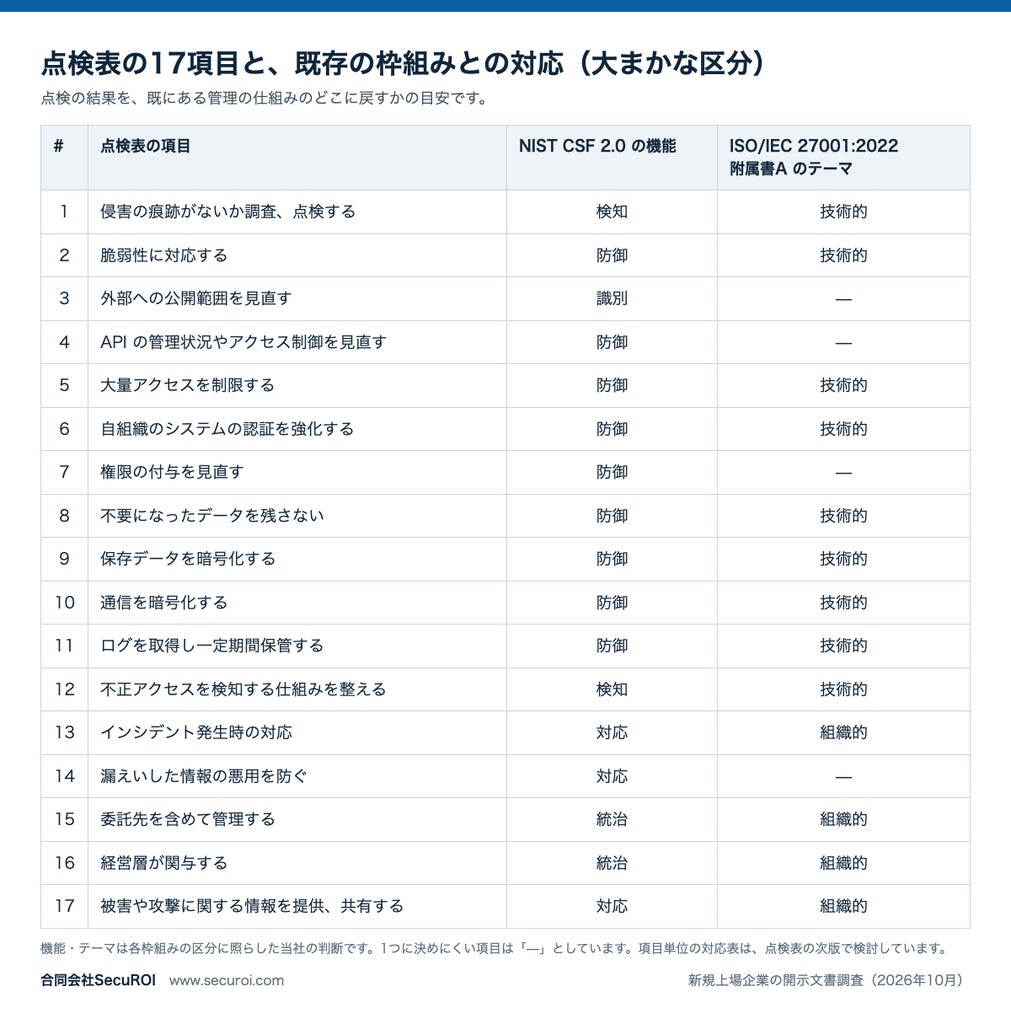
合同会社SecuROIは、8機関の注意喚起を17項目に整理したExcel版の点検表(登録不要)をウェブサイト上で公開しています。被害が確認されていない企業に向け、WebサイトやAPI、管理画面、VPNなどの接続口、クラウド上の保存領域といった外部への公開範囲を把握し、認証の有無などを確認する手順を提示しています。現場の点検結果を社内のリスク評価に載せ、有価証券届出書や有価証券報告書の記載と照らし合わせることが、今後の備えや説明責任の記録につながるとしています。
合同会社SecuROIの概要
- 会社名:合同会社SecuROI(法人番号:5011203005053)
- 代表者:代表社員 小山 幸輝(Yoshiki Koyama)
- 事業内容:企業向けIT統制・セキュリティ診断SaaSの提供
- サービス:SecuROI(セキュロイ)|https://www.securoi.com
- お問い合わせ:support@securoi.com
本記事は合同会社SecuROIの発表をもとに作成しました。

ビジネスパーソンの課題解決と納得感にこだわるDellows News編集部。キャリア論からAI、健康法まで幅広い分野に対応し、複雑なテーマでも平易な言葉で丁寧に解説。読者が「明日から使える」知識やヒントを得られるよう、具体的な事例・データ・専門家の見解を交えて執筆。情報を整理し、納得感ある記事づくりを心がけています。