Channel Corporation、チャネルトークのセキュリティ体制を公表


顧客理解のためのAIエージェント「チャネルトーク」を展開する株式会社Channel Corporationは、国内外で情報漏洩やセキュリティインシデントが相次ぐ状況を受け、「チャネルトーク」および企業向けAIビジネスOS「チャネルワークス」におけるセキュリティ体制とインシデント対応体制を公表した。代表取締役CEOを崔 在鎔が務め、東京都千代田区に本社を置く同社は、グローバルで25万社超への導入実績を持つ。システム対策の実施に加え、利用者側へアカウント管理の見直しと適切な運用を呼びかけることで、より安全なお問い合わせ対応環境の実現を目指すとしている。
AI悪用によるインシデントの多様化と増加が背景
近年は不正アクセスやランサムウェアによる情報漏洩が国内外で相次いでいるほか、生成AIをはじめとするAIツールの悪用により、なりすましメールやフィッシングの巧妙化、攻撃の自動化が進んでいる。これにより、セキュリティインシデントは世界的に多様化・増加傾向にある。
「チャネルトーク」と「チャネルワークス」には、日常の問い合わせや顧客とのコミュニケーション、社内のやり取りなどの重要情報が集まる。同社はこれらの情報を預かる事業者としてセキュリティを事業の根幹と位置づけて対策に取り組んできた経緯から、今回の体制公表と利用者側への対策周知に至ったとしている。
常時監視やAES-256暗号化など3つの運用体制
同社が運用体制として公表した内容は以下の3点となる。
1つ目は、常時監視による運用と認証基準に基づく継続的な改善である。常時監視システムをもとに細心の注意を払ってサービスを運用するとともに、「チャネルワークス」のサービス環境に適したセキュリティポリシーとセキュリティ技術の継続的な改善に取り組んでいる。
2つ目は、保存データの暗号化と安全な通信の確保である。同社インフラに保存されたデータは、業界標準として広く採用されている強度の高いAES-256方式で暗号化している。通信にはHTTPSおよびTLS 1.2以上による安全な通信を標準で使用している。
3つ目は、情報漏洩や不正アクセスなどのトラブル発生時における迅速な通知体制の構築である。セキュリティインシデントや不正侵入などが発生した際には、できる限り速やかに利用企業へ通知できるよう、専任の対応チームを立ち上げる体制を整えている。
最重要課題としてアカウントの不正利用防止を推奨
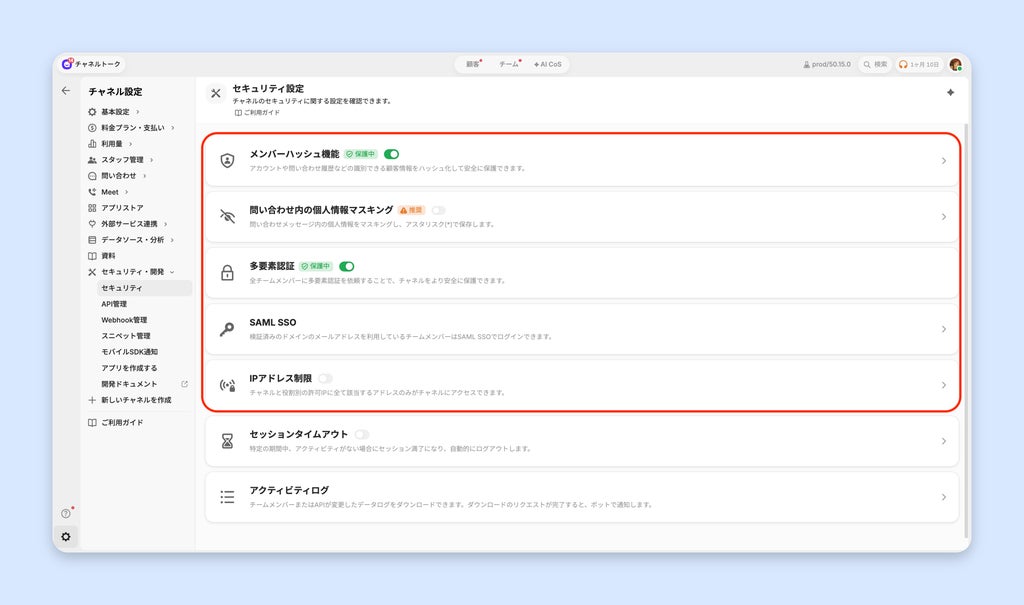
サービスの安全性について同社は、自社によるシステム上の対策と、利用者における日々の運用管理の双方が合わさることで維持されると説明している。特に第三者によるアカウントの不正利用(乗っ取り)防止を最も基本的かつ重要な課題として挙げ、「チャネルワークス」の機能活用や以下のセキュリティ対策の実施を求めている。
- チャネルワークスが提供するメンバーハッシュ機能や多要素認証などのセキュリティの設定
- 退職・異動したメンバーのアカウント削除と、権限の定期的な見直し
- 業務に必要な範囲に限定した権限の付与
- 不審なメールや、ログイン画面を装ったフィッシングサイトへの注意
同社は今後も利用者が安心して利用できるサービス環境の提供に向け、セキュリティ対策の強化に継続して取り組むとしている。
株式会社 Channel Corporationについて
「企業と顧客の間のコミュニケーションの問題を解決する」をミッションに掲げ、日本(東京)、韓国(ソウル)、アメリカ(シカゴ)にオフィスを構えてグローバルに事業を展開している。
- 会社名:株式会社 Channel Corporation
- 住所:東京都千代⽥区麹町2-3-2 半蔵⾨PREX North 13F
- 代表取締役CEO:崔 在鎔
- 設立:2014年1⽉10⽇
- URL:https://channel.io/jp/team
本記事は株式会社Channel Corporationの発表をもとに作成されています。

ビジネスパーソンの課題解決と納得感にこだわるDellows News編集部。キャリア論からAI、健康法まで幅広い分野に対応し、複雑なテーマでも平易な言葉で丁寧に解説。読者が「明日から使える」知識やヒントを得られるよう、具体的な事例・データ・専門家の見解を交えて執筆。情報を整理し、納得感ある記事づくりを心がけています。