チェック・ポイント・リサーチ、LLMゲートウェイ「LiteLLM」に2件の高リスクな脆弱性を発見


LiteLLMに高リスク脆弱性2件 チェック・ポイントが発表
CATEGORY: テクノロジー
サイバーセキュリティ企業のチェック・ポイント・ソフトウェア・テクノロジーズ(Check Point® Software Technologies Ltd.、NASDAQ: CHKP)の脅威インテリジェンス部門であるチェック・ポイント・リサーチ(Check Point Research、以下CPR)は、オープンソースのLLMゲートウェイ「LiteLLM」に2件の高リスクな脆弱性を発見したと公表しました。LiteLLMは月間ダウンロード数が9,700万回を超え、開発者向けプラットフォームGitHubでも5万9,000件のスター(高評価)を獲得しているソフトウェアです。今回特定された脆弱性が悪用された場合、権限の低いユーザーがゲートウェイの管理者権限を奪い、AIプロバイダーの認証情報を窃取したり、任意のコードを実行したりできる可能性があるとしています。
発見された2件の脆弱性の詳細
特定された脆弱性は、アクセス制御の不備とサーバーサイドリクエストフォージェリ(SSRF)に起因するものです。
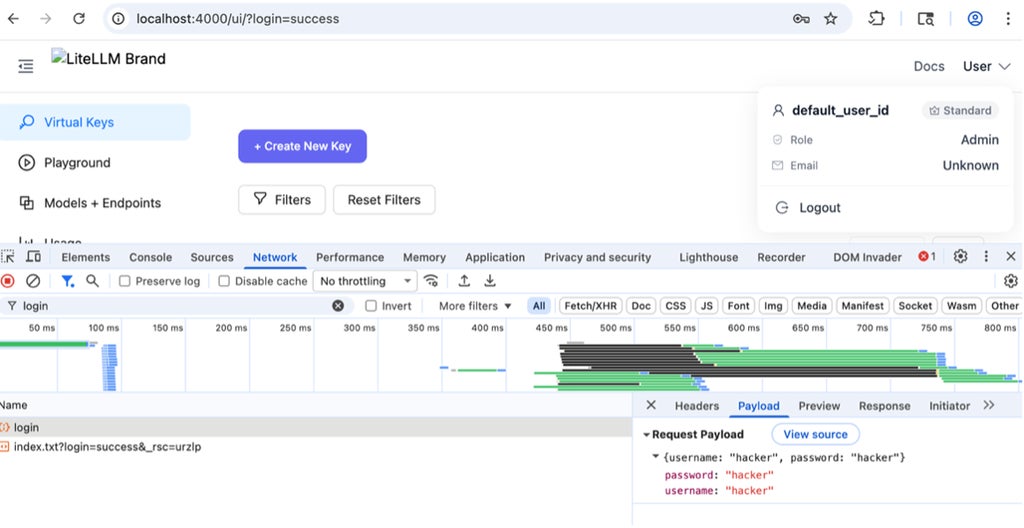
1件目の脆弱性CVE-2026-35029はアクセス制御の不備によるもので、読み取り専用アクセスを含む最小限の権限しか持たないユーザーでも管理機能に到達し、最終的にLiteLLMゲートウェイを乗っ取ることが可能でした。CPRの研究チームによる検証環境では、サーバー上の機密ファイルの読み取りや管理者の認証情報の上書き、外部ソースからの任意のコード実行が行えることが実証されています。
2件目の脆弱性CVE-2026-59823はSSRFの欠陥を突き、LiteLLMのリクエストを攻撃者が管理する宛先へリダイレクトできるものです。これにより、外部のAIプロバイダーへのアクセスに使われるAPI認証情報が漏えいするおそれがあります。これらはジェイルブレイクやプロンプトインジェクションといったAIモデルに対する直接的な攻撃とは異なり、AIプロバイダーやAIモデル自体を侵害することなく影響を及ぼします。
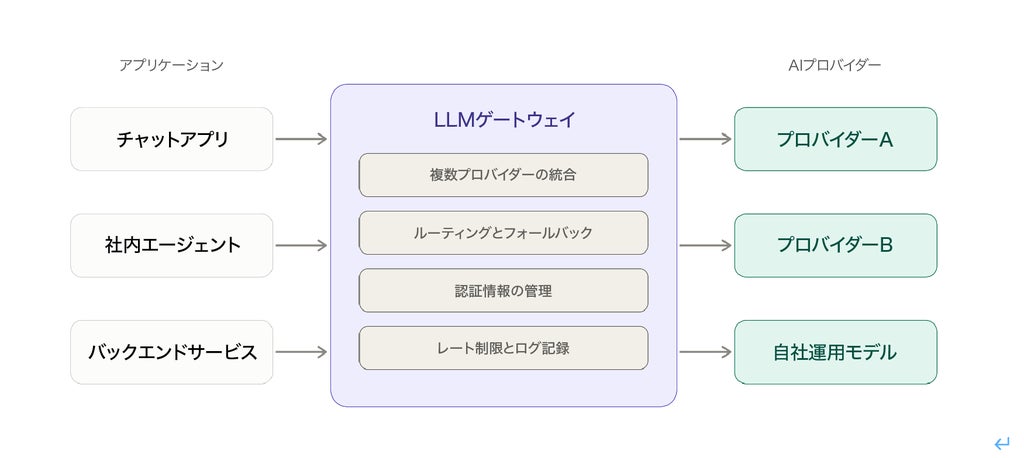
LiteLLMは、組織とOpenAI、Anthropic、GoogleなどのAIプロバイダーの間に位置し、プロンプトのルーティングやアクセス制御の管理、APIの認証情報の保管を担うインフラ層に該当します。このゲートウェイが侵害されると、組織のAI環境全体に被害が及ぶおそれがあります。また、LiteLLMは他のプラットフォームに組み込まれて利用されることが多く、自社のAIインフラに含まれていることに気づいていない組織も少なくないとみられます。
チェック・ポイントのAIエージェントセキュリティ担当リサーチ責任者であるマテオ・ロハス=カルーラ(Mateo Rojas-Carulla)は、今回の調査について、業界の関心が主にAIモデルの保護に向けられてきたなか、AIインフラも企業セキュリティにおける重要なレイヤーになりつつあることを示すものだと指摘しています。
修正バージョンへのアップデートを推奨
CPRは2025年10月から協調的な脆弱性開示のプロセスを通じて両脆弱性をLiteLLMに報告しており、いずれもバージョン1.83.9以降で修正されています。
LiteLLMを利用する組織に対しては、すべての環境で早急に1.83.9以降へアップデートすることに加え、ゲートウェイにアクセスできるユーザーアカウントの見直しや、修正前に不正アクセスの兆候があった場合にLiteLLMに保存されているAIプロバイダーのAPIキーを更新することが推奨されています。
本記事はチェック・ポイントの発表をもとに作成しています。
ビジネスパーソンの課題解決と納得感にこだわるDellows News編集部。キャリア論からAI、健康法まで幅広い分野に対応し、複雑なテーマでも平易な言葉で丁寧に解説。読者が「明日から使える」知識やヒントを得られるよう、具体的な事例・データ・専門家の見解を交えて執筆。情報を整理し、納得感ある記事づくりを心がけています。