Cequence APIセキュリティ・リスクアセスメントの提供を開始


CequenceがAPIのリスク評価サービスを日本国内で提供へ
CATEGORY: テクノロジー
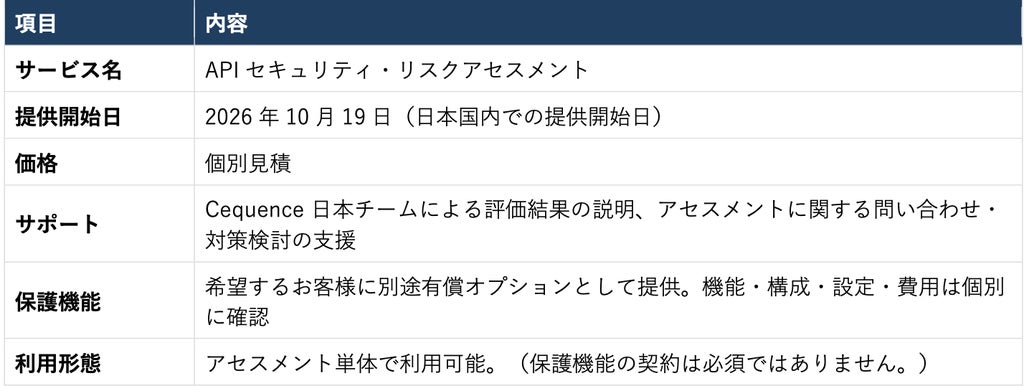
米国カリフォルニア州に本社を置くCequence Securityは、同国で展開してきた「APIセキュリティ・リスクアセスメント」を、2026年10月19日より日本国内で提供開始します。実際のAPI通信を分析することで潜在的なセキュリティリスクを可視化し、リスクに応じた対策を支援します。アセスメントレポートやサポートは、日本のチームから日本語で提供される予定です。
国内では不正アクセスによる個人情報などの漏えい被害が相次いでおり、2026年10月には関係機関から注意喚起が公表されていました。認証を通過したアクセスであっても、対象データへのアクセス権限確認が不十分な場合は不正取得につながる懸念があることから、実通信に基づく点検の重要性が高まっています。
国内で相次ぐ被害と関係機関の注意喚起
2026年10月、国内の関係機関はAPIの管理やアクセス制御、脆弱性対策に関する点検の呼びかけを行いました。個人情報保護委員会が10月7日に公開した注意喚起の改訂資料では、APIを悪用した事例が紹介され、APIの棚卸しやデータごとの権限確認が求められています。また、JPCERT/CCは10月8日公開の注意喚起において、API経由の不正な操作を攻撃手法の一つとして挙げ、非公開APIを含む各APIでのアクセス制御やリクエスト数制限を推奨しました。
さらにIPAは10月9日、速やかに実施すべき対策として外部公開アプリケーションの精査やAPI連携などの構成要素単位での管理状況見直しを提示しました。NICTも10月13日に、アプリを解析してバックエンドへ攻撃する手法への注意喚起を行い、APIの早急な点検を推奨項目として挙げています。WAFやAPIゲートウェイといった既存対策に加え、APIが返す情報や利用状況、業務上の権限を照らし合わせた確認が求められている状況です。
通信分析によるAPIリスクの可視化と支援内容
「APIセキュリティ・リスクアセスメント」は、利用者のAPI通信をCequenceのプラットフォーム(製品名:API Security)で分析し、確認されたセキュリティリスクを評価するサービスです。観測できたAPIの棚卸しを行い、既存の管理情報と照合することでシャドーAPIの把握を支援します。
また、IDでデータを指定するAPIについてデータ単位のアクセス権限の追加設定など対処すべき箇所を特定するほか、各APIが返している情報を可視化し、業務上必要な範囲を超える応答がないかの確認を支援します。リスクの深刻度や業務への影響を踏まえた改善策も提示され、必要とする利用者には継続した保護機能が別途有償オプションとして提供されます。
実施期間と提供される成果物
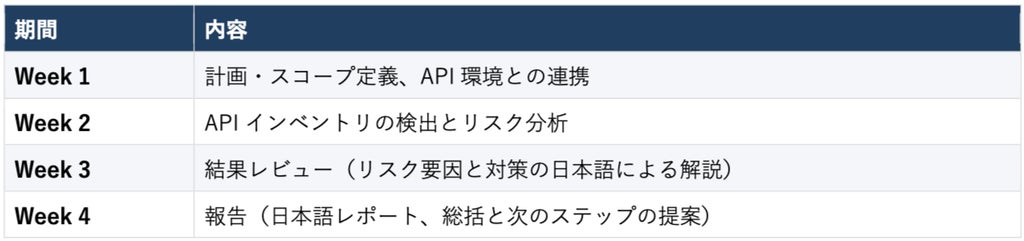
アセスメントの実施期間は通常4〜6週間程度とされています。この期間は計画や連携準備から報告までの目安であり、接続準備や通信の取得状況、対象環境などにより調整されます。
本サービスの利用により提供される主な成果物は以下の通りです。
- APIインベントリ・API仕様(観測した通信に基づく)
- リスク評価・改善提言レポート
本記事はCequence Security、個人情報保護委員会、JPCERT/CC、IPA、NICTの公表情報をもとに作成しました。
ビジネスパーソンの課題解決と納得感にこだわるDellows News編集部。キャリア論からAI、健康法まで幅広い分野に対応し、複雑なテーマでも平易な言葉で丁寧に解説。読者が「明日から使える」知識やヒントを得られるよう、具体的な事例・データ・専門家の見解を交えて執筆。情報を整理し、納得感ある記事づくりを心がけています。