GMOサイバーセキュリティ byイエラエ株式会社、ASM解説セミナー開催へ


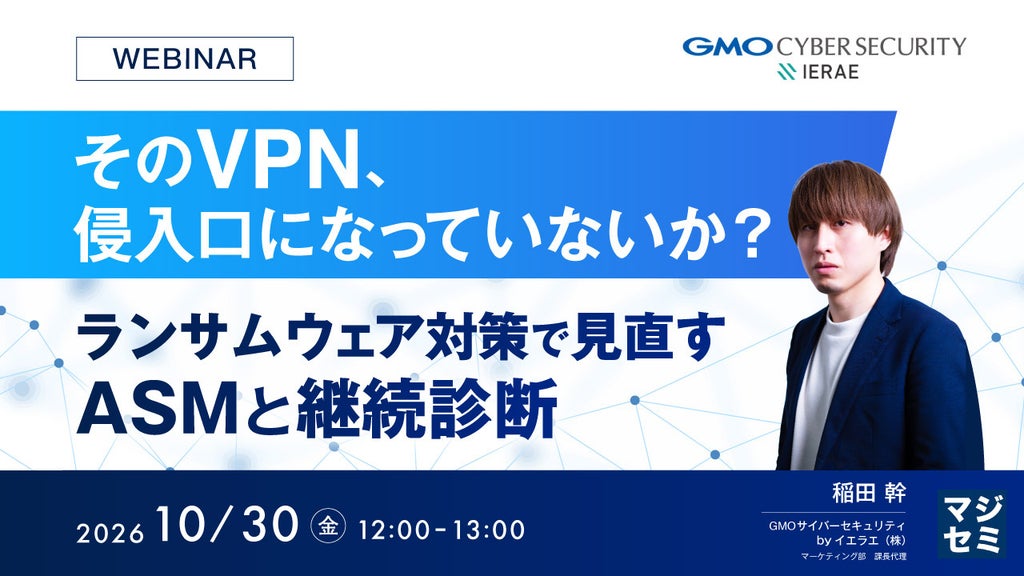
ランサムウェア攻撃における侵入口対策や外部公開IT資産の管理をテーマとしたセミナーが開催される。GMOサイバーセキュリティ byイエラエ株式会社が主催・共催を務め、マジセミ株式会社が協力する。
本セミナーでは、侵入前の入口管理に焦点を当て、ASM(Attack Surface Management)を活用した外部公開IT資産の棚卸しと継続的な脆弱性診断の運用手法について解説が行われる。
外部公開IT資産がランサムウェアの侵入口となるリスク
ランサムウェア攻撃においては、メールや端末だけでなく、VPN、リモートアクセス機器、公開サーバー、Webサイトなど、インターネットから到達可能な外部公開IT資産が侵入口になる事例が問題視されている。感染経路としてVPN機器やリモートデスクトップなど外部公開資産経由の侵入が大きな割合を占めることから、侵入後の検知や復旧だけでなく、侵入前の入口管理が重要な課題となっている。
特に、パッチ未適用の機器、EOL製品、管理画面、検証環境、古いCMS、過去のキャンペーンサイト、子会社のサブドメインなどは、社内で見落とされていても攻撃者から発見されやすい状態になっている場合がある。
年1回の脆弱性診断に伴う運用の課題
多くの企業では脆弱性診断が年1回実施されているものの、診断後に追加された新規サイト、サブドメイン、クラウド上の一時環境、検証環境、子会社や事業部門の公開資産までを継続的に把握しきれていないケースがある。年1回の診断のみでは、次回診断までの約11か月間にリスクが増加しても発見が遅れる可能性があるほか、診断結果の優先順位付けや対応状況の追跡が属人化しやすい点も課題として挙げられている。
そのため、単に診断頻度を上げるだけでなく、対象の選定や確認頻度、対応の優先順位付けを含めた運用設計が求められる。
ASMを活用した資産の棚卸しと継続的な脆弱性診断
セミナーでは、ASM(Attack Surface Management)を活用して外部公開資産を継続的に監視し、診断の死角をなくす手法が解説される。
外部から到達可能なドメイン、サブドメイン、IPアドレス、公開ポート、VPN、クラウド上の公開サービス、証明書、EOL製品などを対象に、攻撃面の発見、情報収集、リスク評価、対応に至る運用手順が整理される予定となっている。
関連情報
協力企業の情報は以下の通り。
- 協力:マジセミ株式会社
- 住所:〒102-0094 東京都千代田区紀尾井町3番12号
- お問合せ:https://majisemi.com/service/contact/
本記事はGMOサイバーセキュリティ byイエラエ株式会社およびマジセミ株式会社の発表をもとに作成されています。

ビジネスパーソンの課題解決と納得感にこだわるDellows News編集部。キャリア論からAI、健康法まで幅広い分野に対応し、複雑なテーマでも平易な言葉で丁寧に解説。読者が「明日から使える」知識やヒントを得られるよう、具体的な事例・データ・専門家の見解を交えて執筆。情報を整理し、納得感ある記事づくりを心がけています。