Amazonプライム感謝祭前に詐欺ドメイン急増 CPRが注意喚起


チェック・ポイント・ソフトウェア・テクノロジーズの脅威インテリジェンス部門であるチェック・ポイント・リサーチ(CPR)は、Amazonプライム会員限定のセールイベント「プライム感謝祭」の開催を前に、買い物客や関連業界を標的とするサイバー犯罪の調査結果を公表した。ここ数カ月でAmazonに関連するドメイン登録が急増しており、日本のユーザーを標的とした悪意あるURLも確認されている。CPRは、フィッシング攻撃や偽サイトへの警戒を呼びかけている。
Amazon関連ドメインの新規登録が急増
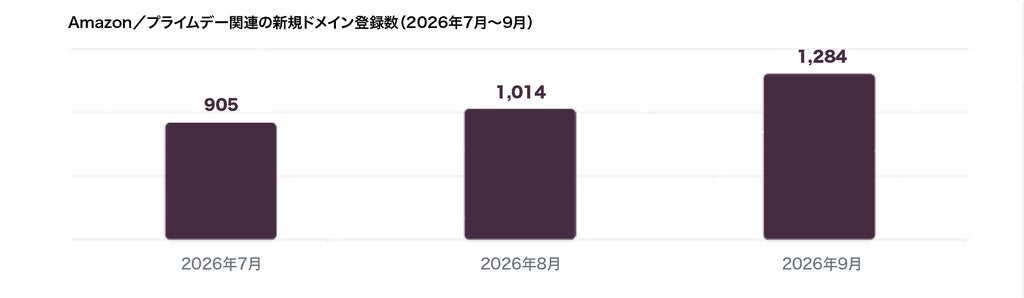
CPRの調査によると、Amazonおよびプライムデーに関連する新規登録ドメイン数は3カ月連続で増加した。2026年7月の905件から9月には1,284件へと42%増加し、前年同月(2025年9月:937件)と比較しても37%増えている。
さらに、2026年9月に新しく登録されたAmazonおよびプライムデー関連ドメインの6.5%(16件に1件に相当)が、Check Point ThreatCloudによって悪意あるもの、または不審なものと分類された。
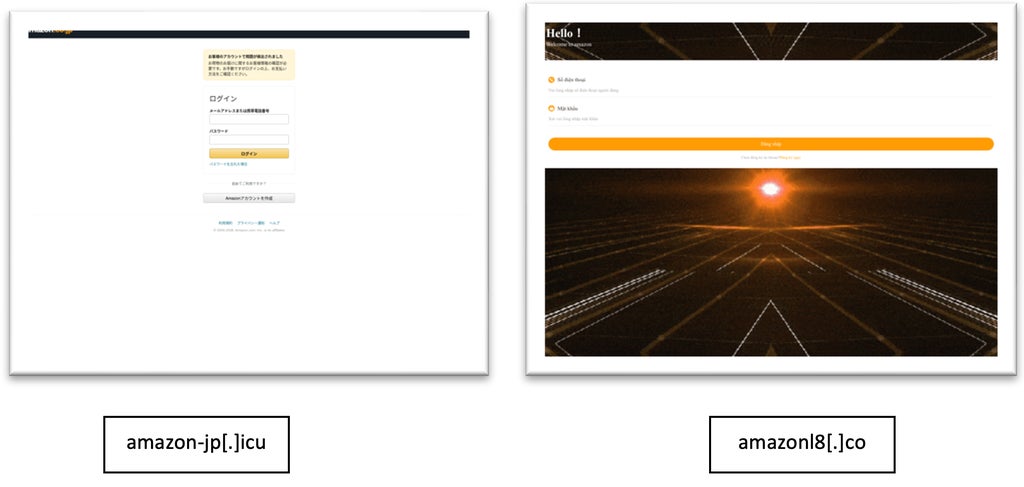
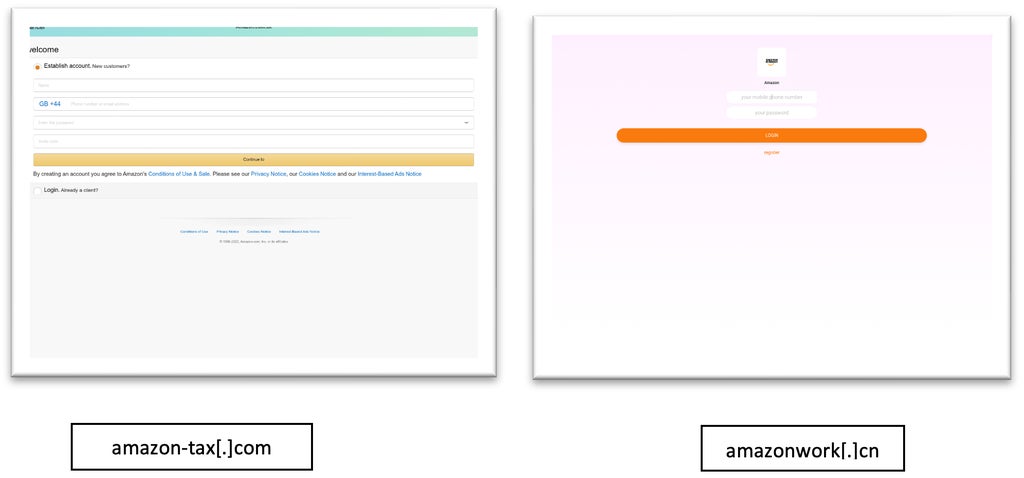
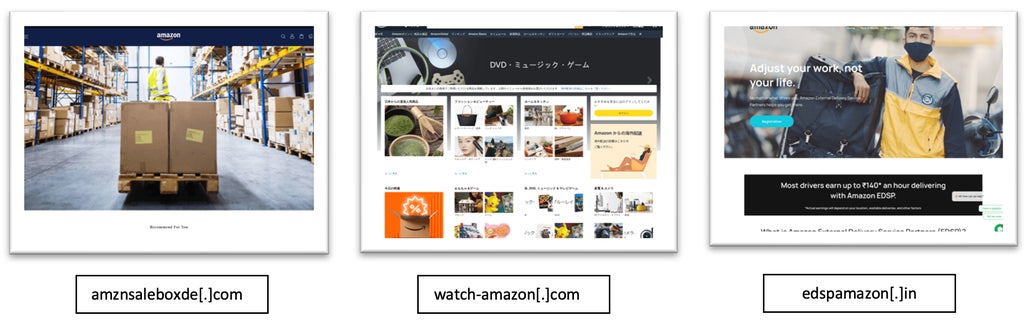
2026年7月から9月の間に登録され、Check Point ThreatCloud AIが悪意あるものと分類した代表的なドメインには、amazonprime-support[.]com、primevideoamazon[.]com、videoamazonprime[.]com、prime-amazonfr[.]com、amazonprimeusa[.]com、amazonprimewindows[.]comなどがある。日本やベトナム、英国などを標的とした偽のログインページも多数確認されており、認証情報や支払い情報、個人データの窃取が狙いとみられる。
また、連携して展開された悪意あるインフラとして、11ドメイン中10件が悪意あるものと分類された「AmazonShopping/ShoppingOnAmazon Numbered Network」や、5ドメインすべてが悪意あるものと特定された「AmazonGlobal Numbered Domains」などが確認された。
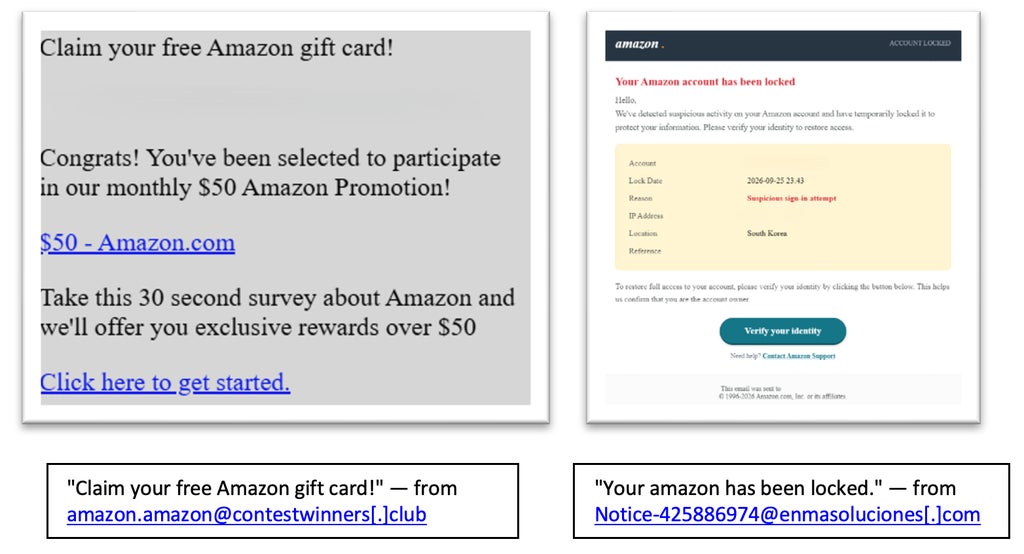
フィッシングメールでは、無料ギフトカードの配布やアカウントロックの警告を装う手口が確認されている。生成AIの利用拡大により、現地の言語に最適化されたメッセージや偽サイトが作成されるようになり、従来のスペルミスなどによる判別が難しくなっている。
金融や小売業界へのサイバー攻撃も活発化
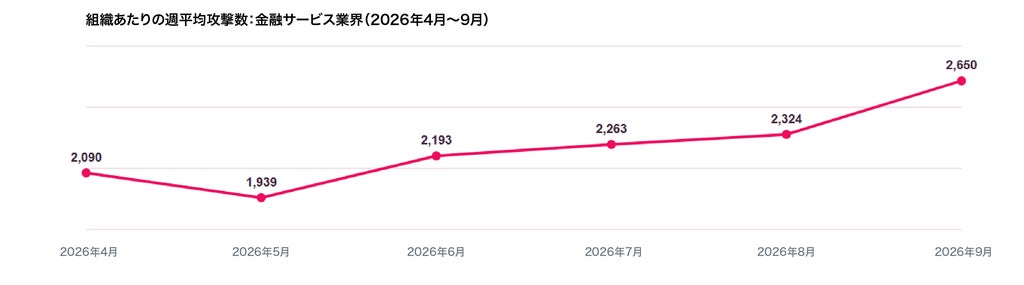
セール開催に伴い、取引を処理する金融機関や小売企業への攻撃も増加している。プライムデーの決済を処理する金融サービス企業への攻撃は、2026年9月に1組織当たりの週平均攻撃件数が2,650件に達した。これは前月比14%増、前年同月比66%増で、同期間における世界の全業界平均(48%増)を上回る水準となっている。
また、消費財・サービス分野の企業における2026年9月の週平均攻撃数は2,578件となり、前月比22%増、前年同月比52%増を記録した。
CPRは、セール期間中に安全に買い物を行うための対策として、以下の行動を推奨している。
- Amazonへのアクセスは公式ウェブサイトまたはモバイルアプリから直接行う
- 迷惑メール、SMS、ソーシャルメディア上の広告に含まれるリンクをクリックしない
- 認証情報や支払い情報を入力する前にURLを注意深く確認する
- 利用可能な場合は多要素認証(MFA)を有効にする
- 急激な購入を促す内容や、魅力的すぎるオファーに注意する
- AI生成のメッセージを見抜く際、スペルや文法の誤りだけに頼らない
- 購入後に決済カードや銀行口座の利用状況を確認する
本記事はチェック・ポイント・ソフトウェア・テクノロジーズが米国時間2026年10月1日に発表したブログをもとに作成しています。

ビジネスパーソンの課題解決と納得感にこだわるDellows News編集部。キャリア論からAI、健康法まで幅広い分野に対応し、複雑なテーマでも平易な言葉で丁寧に解説。読者が「明日から使える」知識やヒントを得られるよう、具体的な事例・データ・専門家の見解を交えて執筆。情報を整理し、納得感ある記事づくりを心がけています。