チェック・ポイント、政府サイトを悪用する脅威グループの手口を公開


チェック・ポイント・ソフトウェア・テクノロジーズの脅威インテリジェンス部門であるチェック・ポイント・リサーチ(CPR)は、侵害したブラジル政府のウェブサイトを大規模なSEO詐欺に悪用する中国語話者の脅威グループを発見し、その手口を公開した。「Gambling Goblin」と名付けられたこのグループは、政府サイトのドメインが持つ信頼性の高さを悪用して検索順位を操作し、トラフィックを乗っ取っているという。フィッシングページは主要なアプリ配信ストアを装っており、設定変更によりマルウェアを直接配布できる状態にあるとして警戒を呼びかけている。
CPRの調査によると、Gambling Goblinは連邦・州・自治体の公的機関が運用する「.gov.br」ドメインを中心としたブラジル政府の正規ウェブサーバーを侵害している。侵入後、多機能で難読化されたLinux用ツールキットを展開し、独自のApacheモジュールを組み込む手口が確認された。
このモジュールにより、サーバーは訪問者に気付かれないまま攻撃者側のフィッシングページへと中継するリバースプロキシとして機能する。ブラウザのアドレスバーには外部ドメインが表示されず、サーバーのセキュリティヘッダーが無効化されることで、埋め込まれたスクリプトが制限なく実行される状態になるという。
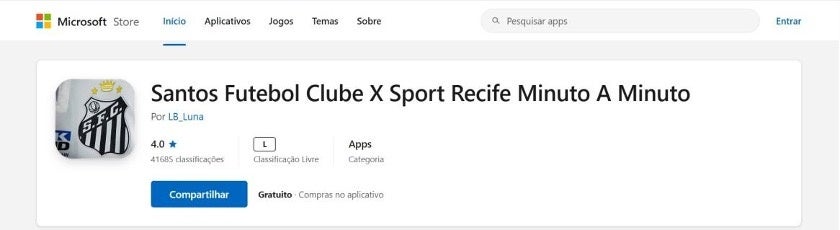
フィッシングページは、Google Play、Microsoft Store、Amazonを装い、捏造された評価や構造化メタデータを備えている。その目的は、訪問者をオンラインギャンブルやスポーツ賭博へ誘導することにある。
ブラジルの事例では、偽装されたページ内のリンクが実在する多数の「.gov.br」ドメインに接続されていた。検索エンジンの評価が高い公的機関のドメインを連鎖させることでギャンブルコンテンツの検索順位を上位へ押し上げ、流入するトラフィックを乗っ取る仕組みとなっている。また、生成されたドメインの調査では、中国語話者を標的としたサイトや、アジアのギャンブルサイトを標的としてきたグループ「Earth Berberoka」と関連するインフラとの重複も確認された。
多言語展開とマルウェア配信への転用リスク
CPRは、2025年半ばからこのキャンペーンの追跡を続けている。従来ブラジルでは現地のサイバー犯罪グループによるバンキング型トロイの木馬が主流だったが、ギャンブル業界を標的とする犯罪モデルが新たな地域へ輸出されている兆候がみられるとしている。
同様の手口のテンプレートは、ポルトガル語(ブラジル)以外にベトナム語、スペイン語、英語の利用者向けにもローカライズされており、日々新しいドメインが生成されているという。さらに、フィッシングインフラの設定を変更するだけで悪意あるアプリを直接配布できる状態にあり、SEO詐欺以上のリスクが存在すると指摘している。
防御側に求められる推奨対策
CPRは、本手口への対策として以下の監査や監視を推奨している。
- Apacheの設定とインストール済みモジュールの監査(タイムスタンプが偽装されたmod_sslやmod_suexecなどの想定外の.soファイルに注意)
- セキュリティヘッダー無効化の警戒(特定URLパスでのContent-Security-Policyヘッダーの突然の無効化監視)
- 公共機関によるドメイン評価の保護(詐欺の隠れ蓑として悪用されるリスクへの対処)
- 正規プロセスへのなりすましや不正なApacheモジュールの積極的な探索
組織概要
- 組織名:チェック・ポイント・ソフトウェア・テクノロジーズ(Check Point Software Technologies Ltd.)
- 日本法人:チェック・ポイント・ソフトウェア・テクノロジーズ株式会社(1997年10月1日設立、東京都港区)
- 調査部門:Check Point Research(CPR、100人以上のアナリストや研究者が所属する脅威インテリジェンス部門)
本記事はチェック・ポイント・ソフトウェア・テクノロジーズの発表をもとに作成。

ビジネスパーソンの課題解決と納得感にこだわるDellows News編集部。キャリア論からAI、健康法まで幅広い分野に対応し、複雑なテーマでも平易な言葉で丁寧に解説。読者が「明日から使える」知識やヒントを得られるよう、具体的な事例・データ・専門家の見解を交えて執筆。情報を整理し、納得感ある記事づくりを心がけています。