日立、重要インフラ向け脆弱性対策枠組みFix Before Attackを提案


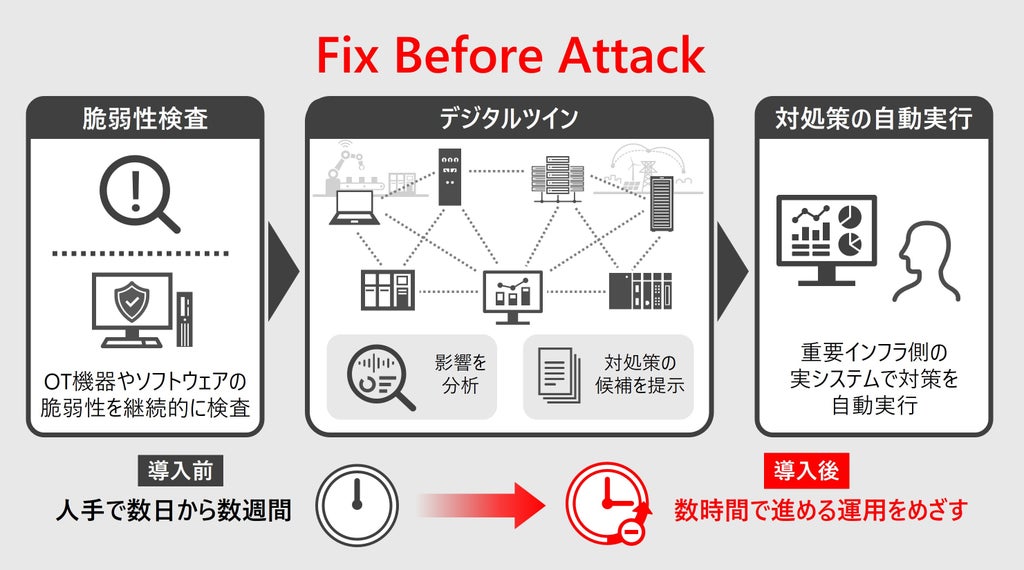
日立は、重要インフラ事業者が脆弱性の発見後に必要となる評価や対策判断を短時間で進められるようにするフレームワーク「Fix Before Attack」を提案しました。OT機器やソフトウェアの脆弱性を継続的に検査し、システムの構成や業務をデジタル上に再現したセキュリティデジタルツインで影響を分析して対処策を導出する枠組みです。従来は人手で数日から数週間を要することがあった評価や対策検討について、数時間で進める運用をめざしています。
開発の背景と重要インフラが抱える課題
電力、鉄道、工場などの重要インフラでは、OT機器や制御ソフトウェアに脆弱性が見つかった場合でも、設備を止めずに安全性を保ちながら対策を進める必要があります。設備停止や供給への影響が社会や経済活動に直結するため、対策の遅れは大きなリスクとなります。
近年は生成AIやAIエージェントなどの活用拡大に伴い、脆弱性の探索や攻撃準備の自動化が進んでいます。各国のセキュリティガイドラインでも脆弱性発見後の迅速な対処が求められるなか、どの設備や業務に影響し、どの対策を優先すべきかを短時間で判断する仕組みが必要とされていました。
今回提案されたフレームワークは、脆弱性の発見から影響分析、対処策の提示までをつなぐもので、主に以下の特長を備えています。
- 脆弱性の早期把握を支えるOT機器ファジング・コンポーネント分析技術:生成AIも活用したOT機器向けのファジング技術と、ソフトウェアの部品を調べるコンポーネント分析技術を組み合わせ、脆弱性を継続的に検査します。これにより、第三者による情報公開前などの早い段階で問題を把握しやすくなります。
- 設備や業務への影響を見える化するセキュリティデジタルツイン技術:守りたいシステムの構成、資産、業務をデジタル上に再現し、影響が及ぶ範囲を分析します。一般的な深刻度だけでなくシステム固有の影響を把握できるため、停止リスクや業務影響を踏まえた優先順位の判断を支援します。
- 対処策候補を自動で提示する技術:分析結果に基づき、ファイアウォールでの遮断、アクセス制限、パッチ適用などの対処策候補を生成AIも活用して提示し、対策検討の効率化を図ります。
現在開発中のプロトタイプでは、OT機器向けファジング、ソフトウェア分析、セキュリティデジタルツインを連携させ、脆弱性情報の取り込みから対処策候補の提示までの流れが確認されています。これにより、従来は人手で数日から数週間を要することがあった評価や対策検討を数時間で進める運用像が示されました。
今後は社内システムでの検証を経て、顧客とのPoCを通じて適用範囲と運用性を高めるとともに、Lumada 3.0を実現する技術の一つとして強化し、重要インフラ向けのマネージドセキュリティサービスへの展開をめざす方針です。
なお、本成果に関連するデモは、2026年10月19日から22日までフランスのソフィア・アンティポリスで開催されるETSI Security Conference 2026で展示される予定です。また、本成果の一部はNEDO(国立研究開発法人新エネルギー・産業技術総合開発機構)の委託事業「経済安全保障重要技術育成プログラム/先進的サイバー防御機能・分析能力強化」(JPNP24003)およびJST【経済安全保障重要技術育成プログラム】【JPMJKP24K2】の支援を受けたものです。
本記事は日立の発表をもとに作成しました。

ビジネスパーソンの課題解決と納得感にこだわるDellows News編集部。キャリア論からAI、健康法まで幅広い分野に対応し、複雑なテーマでも平易な言葉で丁寧に解説。読者が「明日から使える」知識やヒントを得られるよう、具体的な事例・データ・専門家の見解を交えて執筆。情報を整理し、納得感ある記事づくりを心がけています。