KPMGジャパンがサイバーセキュリティ実態調査の速報版を発表


KPMGジャパンは、国内企業におけるサイバーセキュリティへの取組みに関する実態調査を実施し、調査レポート「サイバーセキュリティサーベイ2026/27」の発刊に先立つ速報版を発表しました。国内上場企業および売上高1,000億円以上の未上場企業420社のサイバーセキュリティ責任者・担当者の回答をもとに、サイバー攻撃の実態や管理態勢などを分析しています。今後、調査結果に解説を加えた詳細版レポートを発表する予定です。
経済的損失やサプライチェーン経由の被害実態
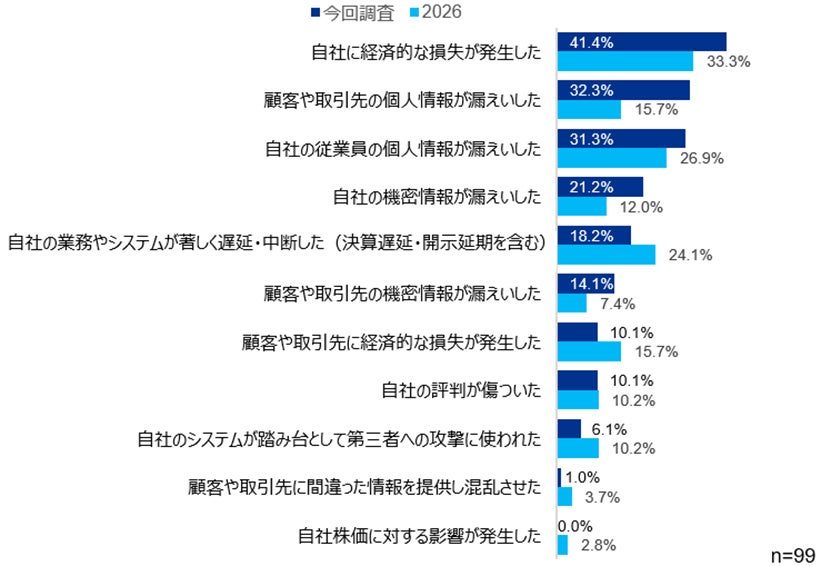
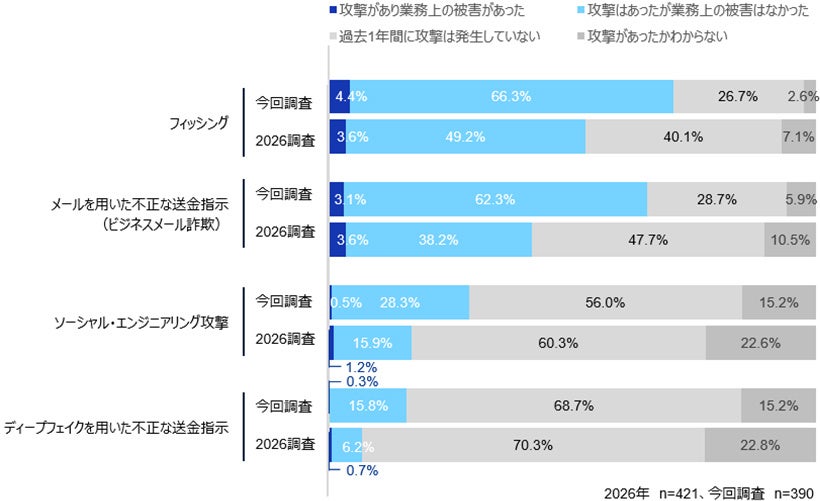
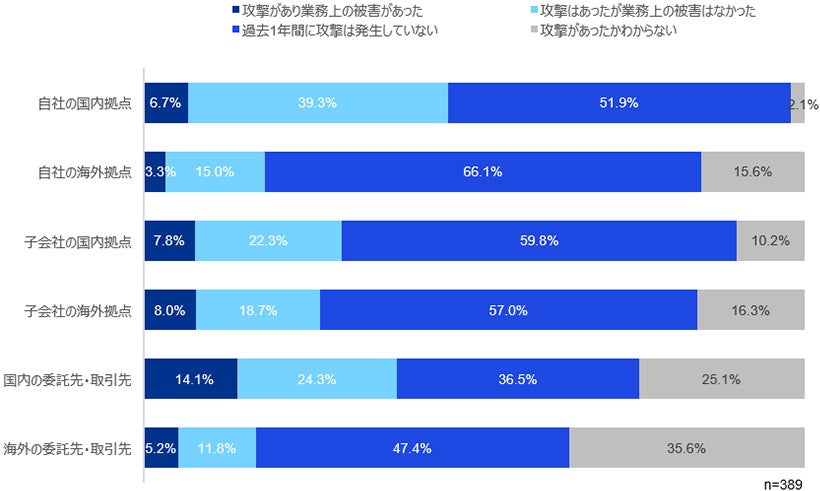
サイバーインシデントによって業務上の影響があった企業のうち、41.4%で自社に経済的な損失が発生しました。また、32.3%で顧客・取引先の個人情報漏えい、31.3%で自社従業員の個人情報漏えいが生じており、過去1年間の合計損失額では前回調査と同様に10億円以上との回答もありました。インシデントの発生経路では、国内の委託先・取引先を経由した攻撃による被害が14.1%で最も高くなっています。さらに、フィッシングやビジネスメール詐欺、ソーシャル・エンジニアリング攻撃、ディープフェイクを用いた不正な送金指示など、生成AIを用いる可能性の高い攻撃は前回調査と比べて増加傾向がみられました。
投資拡大の一方で残る人員不足と計画策定の遅れ
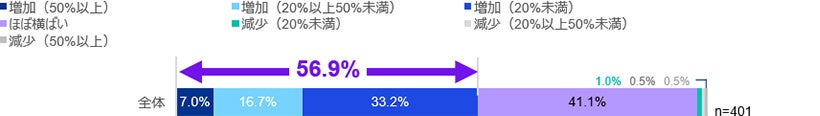
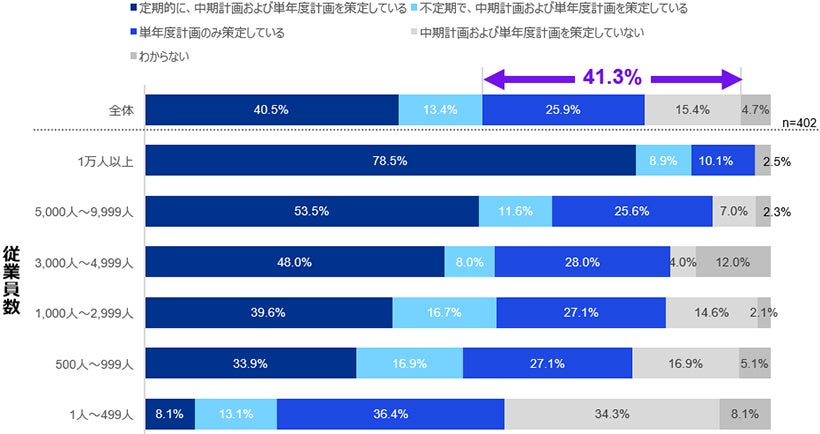
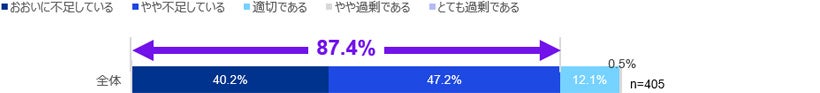
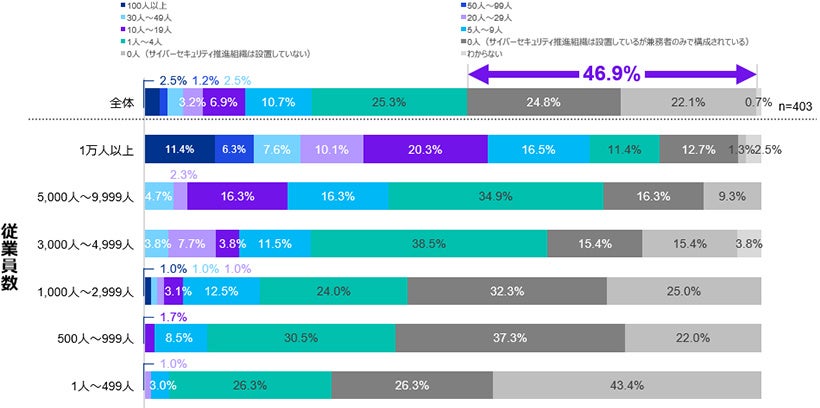
サイバーセキュリティ投資(予算額)を前年から増加させた企業は56.9%に達しました。一方で、サイバーセキュリティの中期計画を策定していない企業は41.3%となっています。推進体制においては、サイバーセキュリティ推進組織の人員について「おおいに不足している」「やや不足している」との回答が合計87.4%を占め、専任人数が0人との回答も46.9%に上り、人材確保や推進体制の整備が課題となっています。
子会社や委託先・取引先の管理における課題
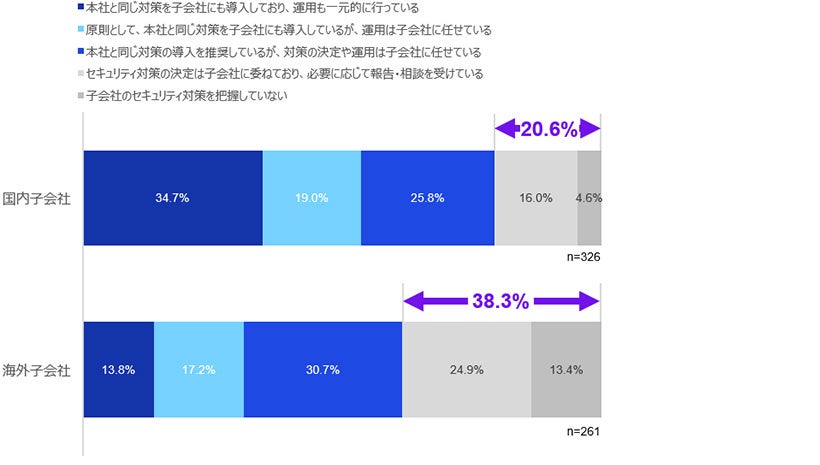
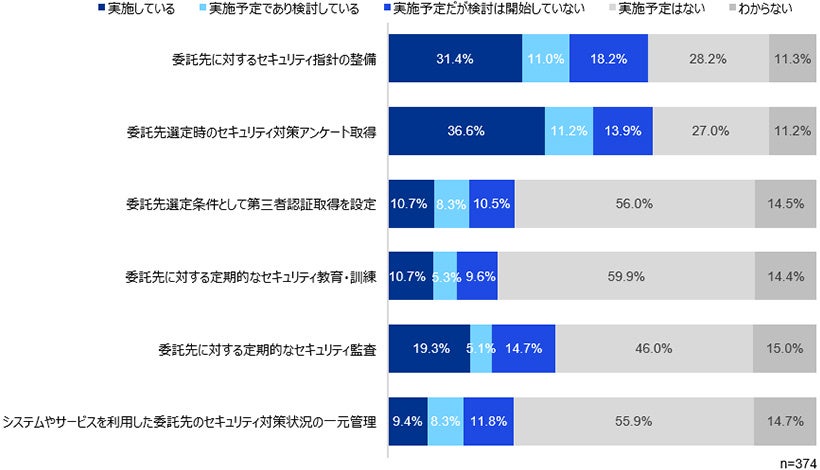
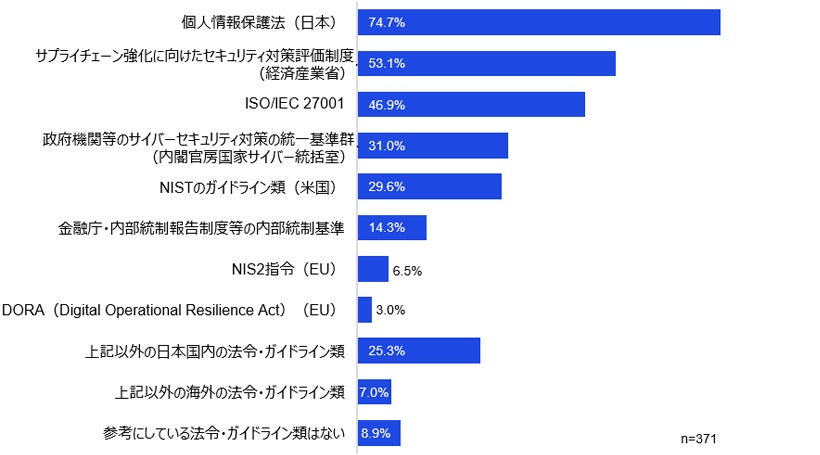
国内子会社への対応方針では「本社と同じ対策を子会社にも導入し、運用も一元的に実施」が34.7%で最多でした。これに対し海外子会社では、「セキュリティ対策の決定は子会社に委ねており、必要に応じて報告・相談を受けている」と「子会社の対策を把握していない」の合計が38.3%となり、国内子会社の20.6%を上回っています。委託先・取引先管理では、「委託先に対するセキュリティ指針の整備」が31.4%、「委託先選定時のセキュリティ対策アンケート取得」が36.6%、「システムやサービスを利用した委託先のセキュリティ対策状況の一元管理」が9.4%にとどまりました。なお、参照している法令・ガイドライン類では、「サプライチェーン強化に向けたセキュリティ対策評価制度」(SCS評価制度)を挙げた企業が53.1%となっています。
ランサムウェア対応が進む一方、資産管理では「導入したが、運用の一部に課題がある」との回答が45.4%を占めました。緊急度が高い脆弱性へのパッチ適用で「公開から1週間以内に適用」「公開から1ヵ月以内に適用」と回答した割合の合計は52.1%にとどまっています。サイバーBCPを策定している企業は28.7%でした。AI活用に関しては、生成AIを96.6%、AIエージェント・自律型AIを47.9%の企業が主に利用または検討していますが、AIセキュリティに関する明確な責任者・オーナーを定めていない企業は38.2%に達しています。さらに、AIエージェント・自律型AIを利用している企業のうち23.0%が全社的な把握ができていないと回答しました。
調査の概要
- 名称:企業のサイバーセキュリティへの取組みに関する調査
- 対象:国内上場企業および売上高1,000億円以上の未上場企業のサイバーセキュリティ責任者・担当者
- 調査期間:2026年6月29日~8月12日
- 調査方法:郵送およびウェブによるアンケートの回収
- 有効回答数:420社
- 実施主体:有限責任 あずさ監査法人、KPMGコンサルティング株式会社、株式会社 KPMG Forensic & Risk Advisory(KPMGジャパンとして共同実施)
本記事はKPMGジャパンの発表をもとに作成されています。

ビジネスパーソンの課題解決と納得感にこだわるDellows News編集部。キャリア論からAI、健康法まで幅広い分野に対応し、複雑なテーマでも平易な言葉で丁寧に解説。読者が「明日から使える」知識やヒントを得られるよう、具体的な事例・データ・専門家の見解を交えて執筆。情報を整理し、納得感ある記事づくりを心がけています。