キヤノンMJが2026年上半期サイバーセキュリティレポートを公開


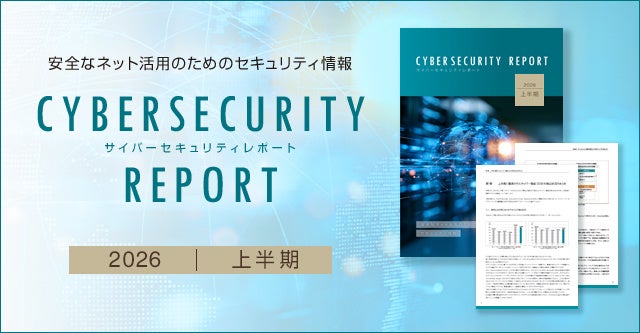
キヤノンマーケティングジャパン株式会社は、2026年上半期のサイバーセキュリティの脅威動向についてまとめた「2026年上半期サイバーセキュリティレポート」を公開しました。総合セキュリティソフトESETによる検出統計やインシデント事例をもとに、ランサムウェア攻撃で悪用されるEDRバイパス手法やエージェント型AIのリスクなどを解説しています。研究を担うサイバーセキュリティラボ独自の視点で分析・考察を行い、企業や組織のセキュリティ対策に役立つ情報を整理しています。
第1章では、2026年上半期にESET製品が国内外で検出した脅威について分析しています。国内ではDOC/FraudやHTML/Phishing.Agentなど、メールを起点とした攻撃に関連する脅威が高い割合を占めました。
また、全世界のマルウェア検出数TOP10に「QRCode/Phishing」が初めてランクインするなど、QRコードを悪用したフィッシング攻撃(クイッシング)の増加が確認されています。メール本文や添付ファイルに掲載されたQRコードは見た目だけでは遷移先を判断しにくいため、従来のURLを用いたフィッシングとは異なる観点での対策が求められます。
さらに、組織を標的とするソフトウェアサプライチェーン攻撃として、3月に確認されたnpmパッケージ「Axios」の侵害事例を取り上げています。管理権限を持つメンテナーアカウントが侵害され、不正なバージョンがレジストリ上に公開された事案を踏まえ、ソフトウェア部品とその依存関係を可視化するSBOMの活用についても解説しています。
EDRバイパス手法の高度化と多層防御の必要性
第2章では、ランサムウェア攻撃で悪用されるEDRバイパス手法の高度化について解説しています。攻撃者が検知を回避する手法として、脆弱性のある正規ドライバーを悪用する「BYOVD」、OS標準ツールを悪用する「LOLBins」、正規のインストーラーを悪用する「BYOI」のほか、APIアンフッキング、AMSI/ETWバイパス、正規クラウド通信の悪用などを挙げています。
なかでもBYOVDは、脆弱性のある正規の署名済みドライバーを持ち込んでカーネルレベルの権限を取得し、EDRを無効化する手法です。レポートでは代表的なランサムウェア「BlackByte」の事例を交え、侵入からEDR無効化に至る流れを解説しています。
EDR単体での対策には限界があることから、ネットワークを監視するNDR、複数レイヤーを横断して検知するXDR、専門家が監視・対応を代行するMDRなどを組み合わせた多層防御の重要性を提言しています。
認証・認可の運用課題と実効性ある対策
第3章では、サイバーキルチェーンの観点から認証・認可の重要性を整理しています。ペネトレーションテストで確認された失敗事例として、管理者向け共有領域への認証情報の保存、パスワードの使い回し、工場出荷時の初期パスワードの未変更、過剰な権限付与といった運用上の課題を取り上げています。
対策としては、多要素認証や最小特権の原則、権限の定期的な棚卸し、JITアクセス、ログ監視などを挙げ、業務利便性とのバランスを取りながら現場で運用できる体制づくりの重要性を示しています。
自律的に行動するエージェント型AIのセキュリティリスク
第4章では、自ら計画を立案し処理を実行するエージェント型AIの利用拡大に伴うリスクを解説しています。意図しない操作やプロンプトインジェクションを取り上げ、「プライベートデータへのアクセス」「信頼できないコンテンツとの接触」「外部システムとの通信」の3条件が重なることで危険性が高まる構造を指摘しています。
対策として、利用を一律に制限するのではなく、シャドーAIへの対応、利用ルールの整備、入出力の制御、権限管理などを紹介し、AI事業者ガイドラインやEU AI Actなどの国内外の制度・規制動向も整理しています。
本レポートおよび解説動画は、以下のウェブサイトで確認できます。
- 2026年上半期サイバーセキュリティレポート
https://eset-info.canon-its.jp/malware_info/special/detail/260930.html
- レポート解説動画
本記事はキヤノンマーケティングジャパン株式会社の発表をもとに作成しました。
ビジネスパーソンの課題解決と納得感にこだわるDellows News編集部。キャリア論からAI、健康法まで幅広い分野に対応し、複雑なテーマでも平易な言葉で丁寧に解説。読者が「明日から使える」知識やヒントを得られるよう、具体的な事例・データ・専門家の見解を交えて執筆。情報を整理し、納得感ある記事づくりを心がけています。