世界でサイバー攻撃が前年同月比22%増 CPRが2026年8月の脅威動向発表


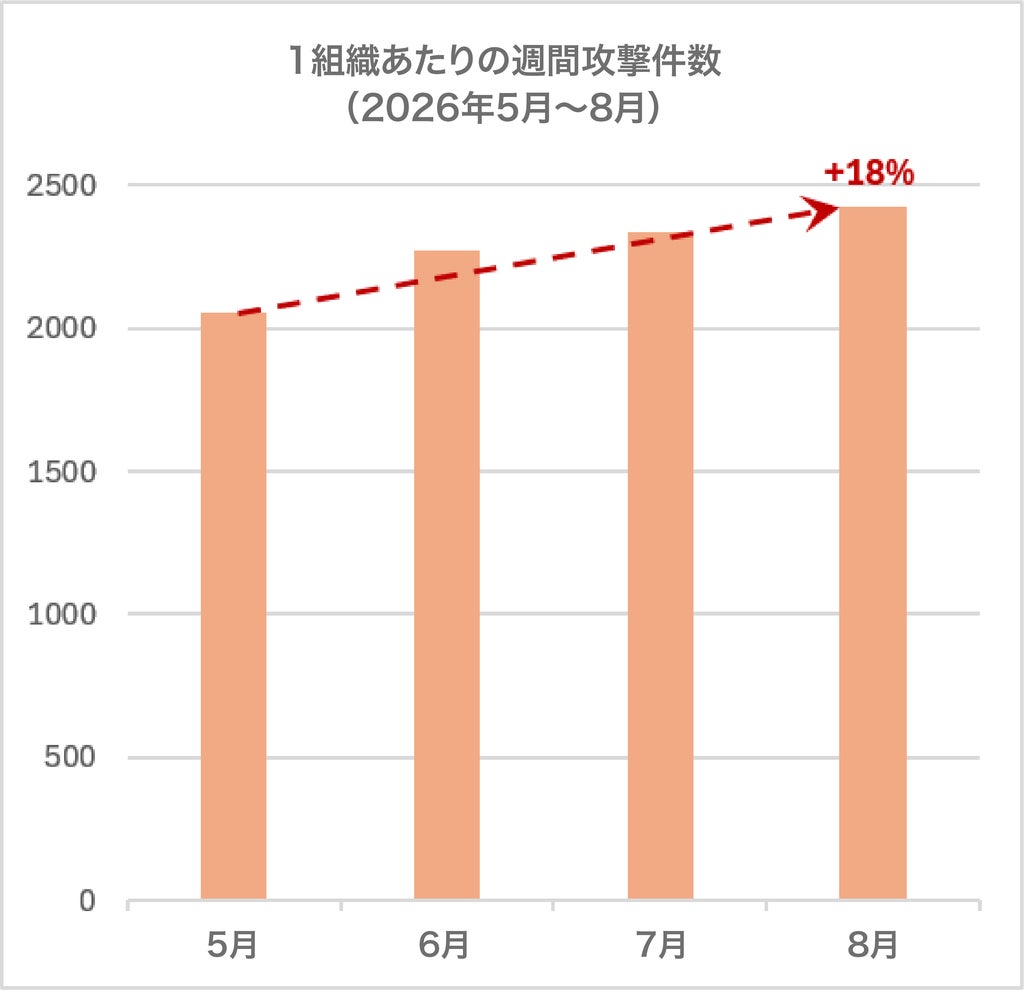
チェック・ポイント・ソフトウェア・テクノロジーズの脅威インテリジェンス部門であるチェック・ポイント・リサーチ(CPR)は、2026年8月のグローバル脅威インテリジェンスの分析結果を発表しました。2026年8月における世界の組織へのサイバー攻撃数は1組織当たり週平均2,422件となり、前月比4%増、前年同月比22%増を記録しました。日本国内においても週平均の攻撃数が1,907件に達し、前年比35%増となるなど、サイバーリスクが広範囲で高まっています。
世界の週平均攻撃数は2,422件 日本でも増加傾向が継続
2026年8月は夏を通じて攻撃件数の増加傾向が続き、ランサムウェアやフィッシング、生成AIに関連するデータ漏えいが企業セキュリティの重要な課題となりました。日本でも1組織当たりの週平均サイバー攻撃数が1,907件となり、前年比35%増を記録しています。
CPRのデータリサーチマネージャーであるオマー・デンビンスキー(Omer Dembinsky)は、攻撃数の増加やランサムウェア被害の拡大、フィッシング、生成AIによるデータ露出経路の発生に対し、ネットワークやクラウド、エンドポイント、電子メール、AI利用状況のすべてをカバーし、可視性と制御、自動化を組み合わせた防止優先の保護対策が必要であると述べています。
教育・研究分野が最多標的 地域別ではラテンアメリカが首位
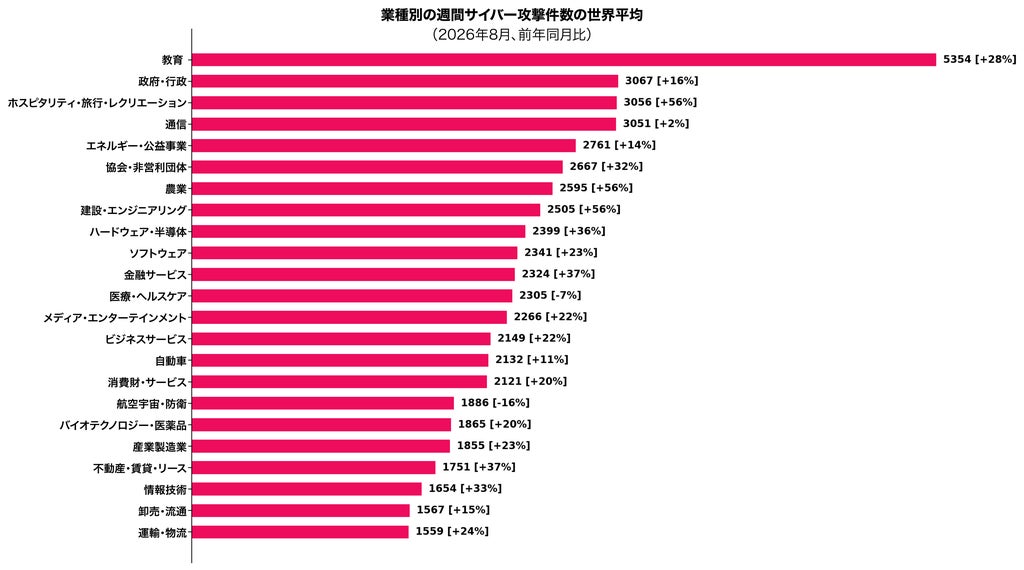
業界別では、「教育・研究」分野が1組織当たり週平均5,354件(前年比28%増)の攻撃を受け、世界で最も多く標的とされました。次いで「政府・軍関係」が週平均3,067件、「ホスピタリティ・旅行・娯楽」分野が週平均3,056件(前年比56%増)となりました。
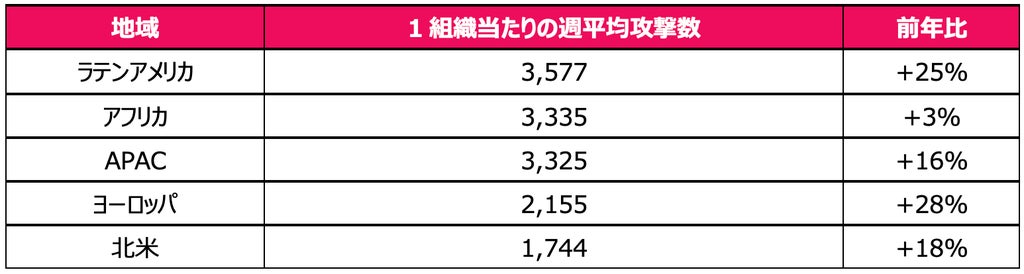
地域別の週平均攻撃件数では、ラテンアメリカが3,577件(前年比25%増)で最も多く、アフリカが3,335件、APACが3,325件で続きました。伸び率ではヨーロッパが前年比28%増と最も急速な増加を示しました。
生成AI利用に伴う漏えいリスクとフィッシング攻撃の動向
生成AIの利用拡大に伴い、データのガバナンスが課題となっています。2026年8月の調査では以下の動向が確認されました。
- 企業から送信された生成AIプロンプトの43件に1件が機密データ漏えいリスクを伴う内容
- このリスクは、生成AIツールを定期的に利用する組織の86%に影響を及ぼす可能性
- 1組織当たり平均7種類の生成AIツールを使用
- 平均的な企業ユーザー1人当たりの月間プロンプト生成数は106件
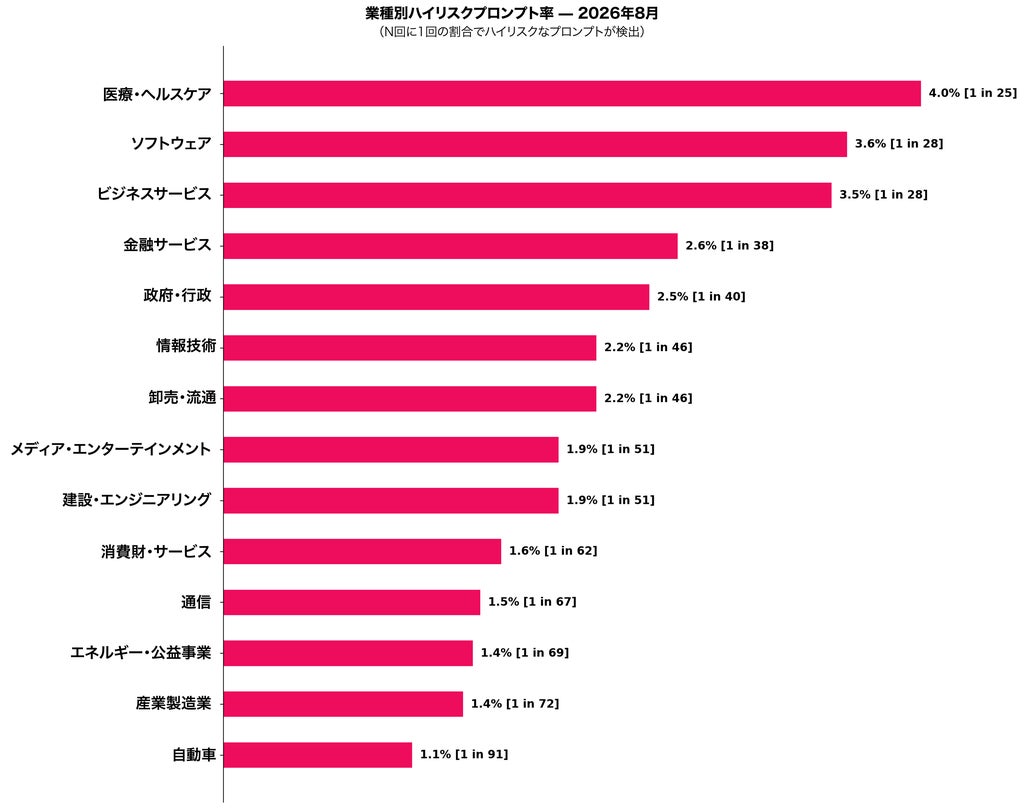
高リスクなプロンプトの割合は「ヘルスケア・医療」分野が4%で最も高く、次いで「ソフトウェア」が3.6%、「ビジネスサービス」が3.5%でした。
また、電子メールにおけるフィッシングメールの割合は112通に1通(0.89%)となり、7月の128通に1通から増加しました。フィッシングメールの手法は悪意あるリンクが含まれるものが72%、添付ファイルが含まれるものが14%でした。業界別では「団体・非営利組織」が1.87%、「建設・エンジニアリング」が1.74%と高いフィッシング率を示しました。
2026年8月に報告されたランサムウェア攻撃は1,042件で、7月から8%増加し、2025年8月と比べてほぼ2倍となりました。最も被害を受けた業界は「ビジネスサービス」で全体の36%を占め、次いで「製造業」が13%、「消費財・サービス」が12%となりました。
活動したグループ別では、Qilinが公表された攻撃の15%を占めて首位となり、The Gentlemenが10%で続きました。Orovaは公表された攻撃の4%を占め、初めてトップ3に入りました。
本記事はチェック・ポイント・リサーチの発表(米国時間2026年9月9日公開のブログ)をもとに作成しています。

ビジネスパーソンの課題解決と納得感にこだわるDellows News編集部。キャリア論からAI、健康法まで幅広い分野に対応し、複雑なテーマでも平易な言葉で丁寧に解説。読者が「明日から使える」知識やヒントを得られるよう、具体的な事例・データ・専門家の見解を交えて執筆。情報を整理し、納得感ある記事づくりを心がけています。