SecuROI、国の注意喚起 対応点検表をv1.3に更新 AI攻撃備えなど確認


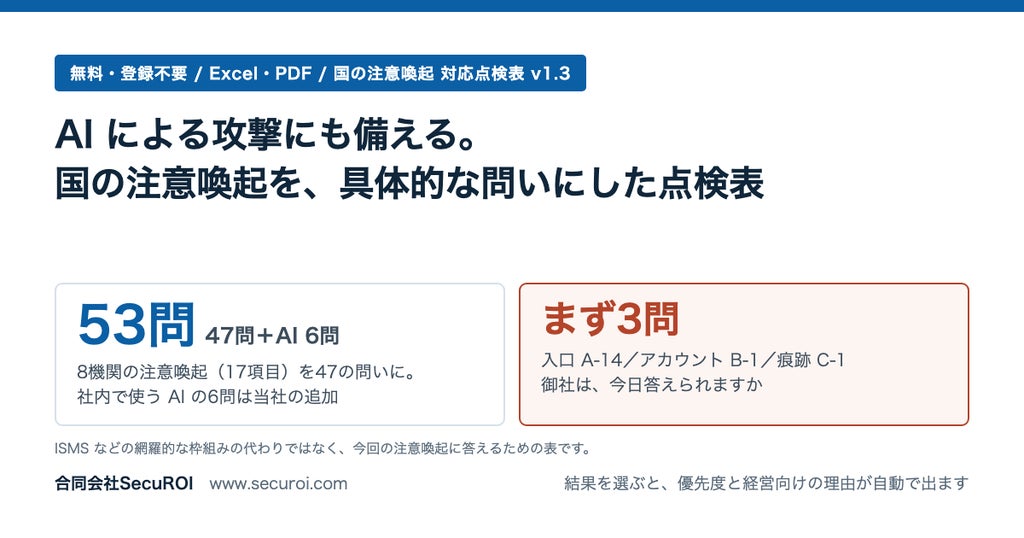
合同会社SecuROIは2026年10月26日、無料の「国の注意喚起 対応点検表(2026年10月版)」を v1.3 に更新した。AI を使った攻撃への備え(47問)と社内で使う AI の統制(6問)を1つの表で確認できる構成となっている。情報システム担当者が1人の企業でも着手しやすいよう設計されており、登録不要で同社サイトから Excel 版と PDF 版を入手できる。
点検表の機能と特徴
同点検表は、ISMS などの網羅的な枠組みの代わりではなく、今回の注意喚起に対応することを目的としている。回答を社外に出さず社内のみで完結できるよう、登録やインストールが不要な Excel や PDF で提供されており、回答データが同社に届くことはない。
点検結果を「できている/一部/できていない・不明」から選択すると、優先度と経営向けの理由が自動で出力され、集計シートをそのまま経営陣への報告に利用できる。社内で使用する AI については、専用 ID の割り当て、権限の絞り込み、操作ログの記録、取り消せない操作前の人的承認、停止手順、外部 AI サービスの委託先としての扱いという6つの項目を1問ずつ確認する。「委託先にも聞ける」の項目を抽出することで委託先向けの質問票としても活用可能で、出典を明記し趣旨を変更しなければ複製や転送も可能としている。
点検表のほか、A4 1枚「AI による攻撃も、通る道は同じ」も提供されている。
- 点検表(Excel/PDF・登録不要):https://www.securoi.com/#checklist
- A4 1枚「AI による攻撃も、通る道は同じ」:https://www.securoi.com/whitepapers/ai-attack-same-path-2026-10.pdf
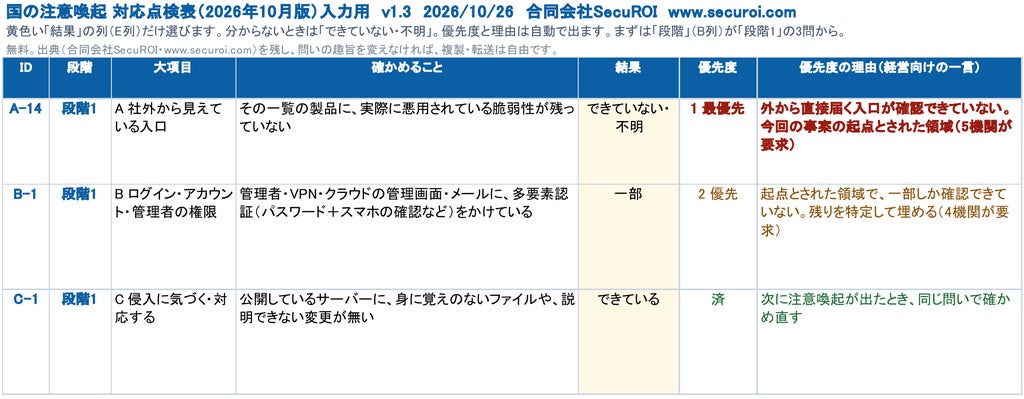
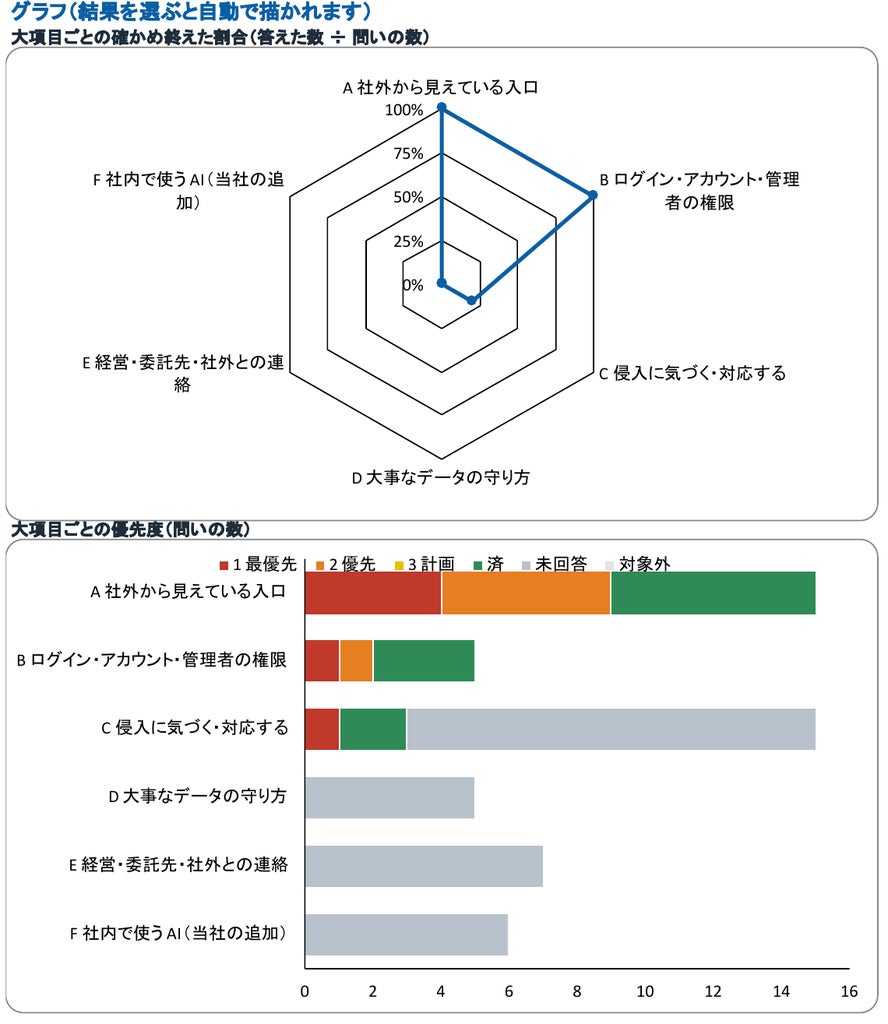
点検表では、まず着手すべき項目として以下の3問が挙げられている。
- 社外に面した機器・ソフトに、実際に悪用されている脆弱性が残っていないか(点検表 A-14)
- 管理者・VPN・クラウドの管理画面・メールに、多要素認証の未登録者がいないか(B-1)
- 公開しているサーバーに、身に覚えのないファイルや説明できない変更が無いか(C-1)
AIを活用した攻撃の動向と背景
AIの普及により攻撃の速度と費用が変化しており、Anthropic の報告(2026年9月)では修正済みのブラウザの脆弱性を突く攻撃コードが AI によって約20ドルで生成された事例が示されている。国内でも JPCERT/CC(2026年10月)により AI を使った攻撃の試みが観測されている。一方で、最初の侵入が公開サービスの既知の脆弱性やアカウントから始まり、痕跡の見落としにより被害が拡大するという根本的な経路に変わりはないとしている。
同社が2026年に新規上場した31社の「事業等のリスク」を調査したところ、AI に触れた会社は14社あったものの、攻撃者による AI の利用に触れた会社は0社であった。点検表の47問中14問は金融庁・日本銀行が金融機関に求めた対策(2026年5月)と重複しており、重要インフラや金融機関以外の企業も同様の対策から着手できるとしている。
なお、同点検表は自己点検として単体で完結するが、継続的な確認や証跡管理を行う場合は同社の診断サービスによる支援も提供されている。
会社概要
企業向けIT統制・セキュリティ診断SaaS「SecuROI(セキュロイ)」を提供する合同会社SecuROIの概要は以下の通り。代表社員の小山 幸輝(Yoshiki Koyama)氏は、警察庁関連での犯罪対策支援や大手監査法人グループでのセキュリティコンサルティング、事業会社での統制内製化やIPO準備実務など、情報システムおよびセキュリティの現場に20年以上携わっている。
- 会社名:合同会社SecuROI(法人番号:5011203005053)
- 代表者:代表社員 小山 幸輝(Yoshiki Koyama)
- 事業内容:企業向けIT統制・セキュリティ診断SaaSの提供
- サービス:SecuROI(セキュロイ)|https://www.securoi.com
- お問い合わせ:support@securoi.com
本記事は合同会社SecuROIの発表をもとに作成。
ビジネスパーソンの課題解決と納得感にこだわるDellows News編集部。キャリア論からAI、健康法まで幅広い分野に対応し、複雑なテーマでも平易な言葉で丁寧に解説。読者が「明日から使える」知識やヒントを得られるよう、具体的な事例・データ・専門家の見解を交えて執筆。情報を整理し、納得感ある記事づくりを心がけています。