AGEST、SBOM管理ツールSBOM Archi Ver2.3をリリース


株式会社AGESTは、10月19日(月)に純国産のSBOM管理ツール「SBOM Archi(エスボム アーキ)」の最新バージョン「Ver2.3」をリリースした。今回のアップデートでは、日々報告される脆弱性のリスクを評価し、セキュリティ担当者の運用負荷を軽減するための実践的な機能強化が図られている。SBOMから検出される膨大な脆弱性への対応において、優先順位付けや情報収集の手間といった課題の解決を支援する。
CVSS/EPSS相関プロットの拡張による対応優先度の明確化
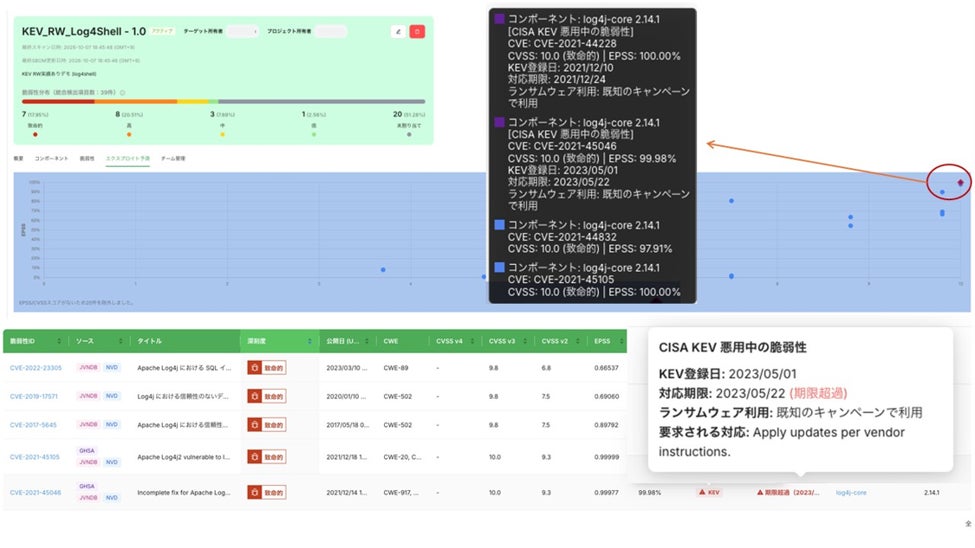
Ver2.3では、「CVSS/EPSS相関プロット」の拡張が行われた。静的なリスク評価値であるCVSSと、今後30日間に悪用される確率を推定する動的なリスク評価値であるEPSSの2次元グラフ上に、実際の悪用状況を示す米国CISA提供のKEV(Known Exploited Vulnerabilities Catalog)ステータスをあわせてプロットすることが可能となった。
この機能強化により、深刻度・悪用可能性・実際の悪用状況をひとつの画面で比較できるようになる。「深刻度は高いが悪用の兆候が少ない脆弱性」と「実際にランサムウェア等で悪用されている脆弱性」を視覚的に区別して対応計画を立てることが可能となり、実効性の高いトリアージを実現するとしている。
国内外の脆弱性IDの関連付けによる情報収集負荷の軽減
情報源ごとに異なるIDが付与されている脆弱性への確認作業を減らすため、JVN(Japan Vulnerability Notes)DB IDをエイリアスとしてプライマリCVEと関連付けて表示するアプローチが採用された。
これにより、情報源ごとの突き合わせ作業を減らすとともに、どの情報源で検出された脆弱性かを一覧で確認できるようになる。他の海外DBとの相関関係が把握しやすくなり、JVNを中心とした対策が可能となることで、経営層や関係部門、取引先への説明資料作成が容易になり、社内外の円滑なコミュニケーションを支援するとしている。

今後の展開と提供元情報
同社は、今後もユーザーからのフィードバックを反映して機能拡充を行い、国内市場におけるSBOM管理ツールのトップシェア獲得を目指す方針を示している。また、官公庁や民間企業におけるサプライチェーンリスク管理の標準化を牽引し、セキュリティ環境の構築支援を推進していくとしている。
東京都文京区に本社を置き、代表取締役 社長執行役員 CEOを二宮 康真が務める株式会社AGESTは、ソフトウェアテストサービスやセキュリティサービスの提供を行っている。
- 会社公式サイト: https://agest.co.jp
- サービスに関する問い合わせ窓口: ml-sec-sbom-tec@agest.co.jp
- 報道関係者向け問い合わせ窓口: 株式会社AGEST IR広報室 広報担当(Mail: ml-pr@agest.co.jp / 電話番号:03-6821-1753)
本記事は株式会社AGESTの発表をもとに作成。

ビジネスパーソンの課題解決と納得感にこだわるDellows News編集部。キャリア論からAI、健康法まで幅広い分野に対応し、複雑なテーマでも平易な言葉で丁寧に解説。読者が「明日から使える」知識やヒントを得られるよう、具体的な事例・データ・専門家の見解を交えて執筆。情報を整理し、納得感ある記事づくりを心がけています。