GMO Flatt Security、悪性パッケージ約3.1万件検出の調査レポート公開


GMO Flatt Security株式会社は2026年9月3日、ソフトウェアサプライチェーン攻撃の動向をまとめた「ソフトウェアサプライチェーン 脅威レポート 2026」を公開しました。同社のセキュリティAIエージェント「Takumi byGMO」の「Guard」機能の観測基盤によるデータをもとに、主要パッケージレジストリにおける脅威の実態を分析しています。観測期間の181日間で約1,900万件のパッケージを解析し、約3万1,000件の悪性パッケージを検出しました。
181日間の観測で毎日悪性パッケージを検出
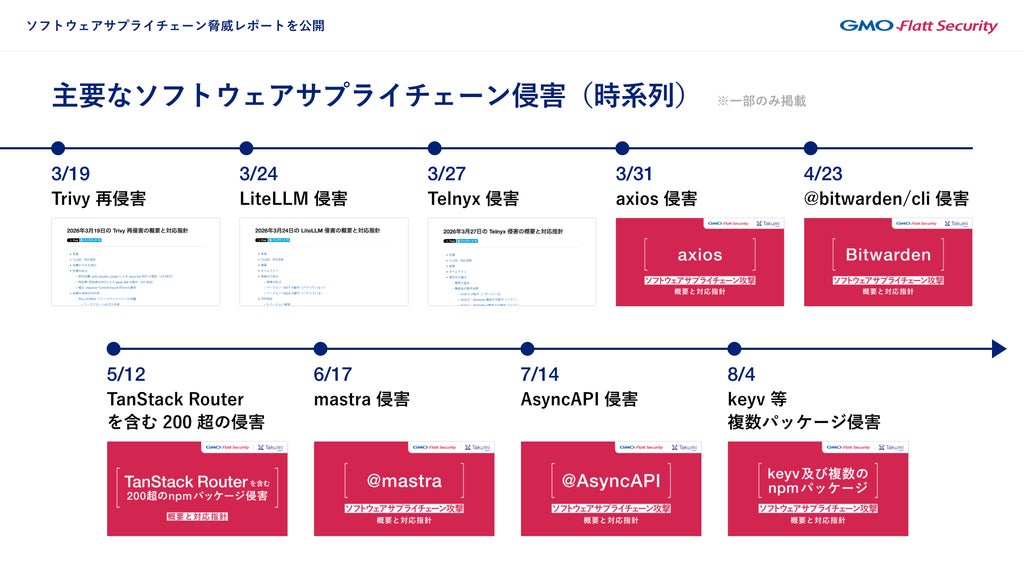
レポートは、2026年2月19日から8月18日までの181日間にわたり、npm、PyPI、RubyGems、Go modules、crates.io、Packagistの6つのパッケージレジストリを継続的に観測した結果に基づいています。
解析した約1,900万件のうち約3万1,000件が悪性と判定され、観測期間中に悪性パッケージが1件も検出されなかった日はありませんでした。大規模な侵害事例が報じられた週には検出数が数千件に達する一方、大きく報じられない週にも新規の悪性パッケージが公開され続けており、攻撃が日常的に発生している実態が明らかになりました。
組織の管理権限と開発者個人の資産が標的に
レポートによると、悪性パッケージが端末へ侵入した際に探索する対象は、SSH秘密鍵やクラウド管理権限、パッケージ公開権限といった開発業務の認証情報です。さらに、ブラウザに保存されたパスワードやSlack、Discordのセッション情報、暗号資産ウォレットの秘密鍵も標的となっていました。
開発端末が侵害された場合、組織の権限だけでなく開発者個人の情報や資産が同時に狙われます。特にパッケージの公開権限が奪われた場合は、攻撃者がその権限を使って別のパッケージへ悪性コードを追加するため、感染端末が新たな配布元となる連鎖構造が生じるとしています。
同社は対策として、侵害が起きることを前提に、パッケージを取得する過程そのものに検査や待機期間を組み込む手段を挙げています。
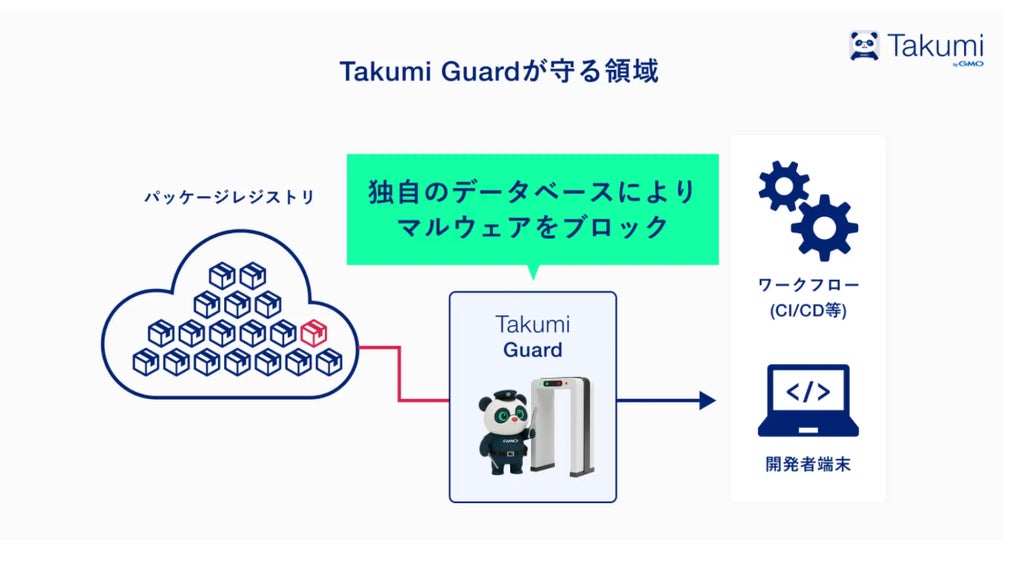
具体的な方法として、パッケージ公開から一定期間の待機を設けて取得する「Minimum Release Age」や、端末へ取り込まれる前にリアルタイムで悪性パッケージを遮断する「Takumi Guard」の導入を提示しています。Takumi Guardが検査するパッケージダウンロード数は、2026年8月に1日あたり5,000万件を超過した日を観測し、同年5月時点から3,000万件増加したとしています。
GMO Flatt Securityの概要
GMO Flatt Security株式会社は、プロダクト開発組織に向けたサイバーセキュリティ関連事業を展開する企業です。
- 会社名:GMO Flatt Security株式会社
- 所在地:東京都渋谷区桜丘町26番1号 セルリアンタワー
- 代表者:代表取締役社長 井手 康貴
- 事業内容:サイバーセキュリティ関連サービス
本記事はGMO Flatt Security株式会社の発表をもとに作成。
ビジネスパーソンの課題解決と納得感にこだわるDellows News編集部。キャリア論からAI、健康法まで幅広い分野に対応し、複雑なテーマでも平易な言葉で丁寧に解説。読者が「明日から使える」知識やヒントを得られるよう、具体的な事例・データ・専門家の見解を交えて執筆。情報を整理し、納得感ある記事づくりを心がけています。